超过十几个恶意的npm包针对Roblox游戏开发者

超过十几个恶意的npm包针对Roblox游戏开发者

自2023年8月初以来,已在npm软件包存储库中发现了十多个恶意软件包,这些软件包具有部署名为Luna Token Grabber的开源信息窃取器的能力,可针对属于Roblox开发人员的系统进行攻击。

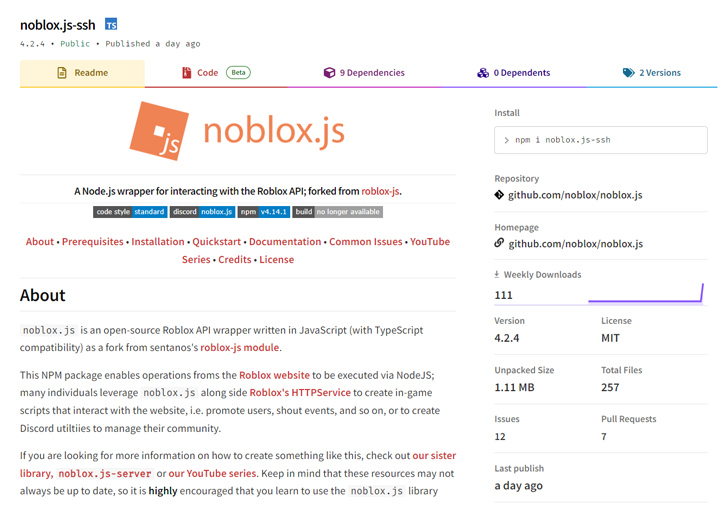
这个持续进行的攻击活动最早在8月1日被ReversingLabs发现,它使用伪装成合法软件包noblox.js的模块,noblox.js是一个用于创建与Roblox游戏平台交互的脚本的API包装器。

这家软件供应链安全公司将这一活动描述为“两年前发现的一次攻击的重演”,时间是在2021年10月。

在周二的分析中,软件威胁研究员Lucija Valentić表示:“这些恶意软件包复制了合法的noblox.js软件包的代码,但添加了恶意的、窃取信息的功能。”

这些软件包在被下架之前累计下载了963次。这些恶意软件包的名称如下:

  • noblox.js-vps (versions 4.14.0 to 4.23.0)
  • noblox.js-ssh (versions 4.2.3 to 4.2.5)
  • noblox.js-secure (versions 4.1.0, 4.2.0 to 4.2.3)

尽管最新攻击波的整体轮廓与之前的相似,但它也展示了一些独特的特征,特别是在部署可执行文件以传递Luna Grabber方面。
超过十几个恶意的npm包针对Roblox游戏开发者

ReversingLabs表示,这一进展是在npm上发现的多阶段感染序列的罕见实例之一。

Valentić指出:“对软件供应链进行恶意攻击时,复杂和简单攻击之间的区别通常在于恶意行为者为掩盖攻击和使恶意软件包看起来合法所付出的努力程度。”

特别是这些模块巧妙地将其恶意功能隐藏在一个名为postinstall.js的单独文件中,该文件在安装后被调用。

这是因为真正的noblox.js包也使用了一个同名文件,用于向用户显示感谢消息,并提供文档和GitHub存储库的链接。

另一方面,虚假的变种利用JavaScript文件来验证软件包是否安装在Windows机器上,如果是,则下载并执行在Discord CDN上托管的第二阶段的有效负载,或者显示错误消息。

ReversingLabs表示,第二阶段随着每一次迭代不断演变,逐渐添加更多功能和混淆机制以阻挠分析。该脚本的主要责任是下载Luna Token Grabber,这是一个Python工具,可以从Web浏览器和Discord令牌中窃取凭据。

然而,看起来npm活动背后的威胁行为者似乎只选择使用由Luna Token Grabber的作者提供的可配置构建器来收集受害者的系统信息。

这并不是Luna Token Grabber第一次在野外被发现。今年6月早些时候,Trellix披露了一个名为Skuld的基于Go的信息窃取者的详细信息,与该恶意软件株重叠。

“这再次凸显了恶意行为者使用Typosquatting作为一种技术,以类似命名的合法软件包的幌子欺骗开发者下载恶意代码的趋势,” Valentić说道。

本文转载自https://thehackernews.com/2023/08/over-dozen-malicious-npm-packages.html,本文观点不代表墨知立场。

赞 (0)
上一篇 2023年8月23日 下午4:05
下一篇 2023年8月24日 下午2:48

相关推荐

  • curl&libcurl高危漏洞CVE-2023-38545即将公开,如何应对?

    背景 Curl是从1998年开始开发的开源网络请求命令行工具,其中包含的libcurl也被作为组件广泛用于应用的HTTP请求。 10月4日,curl项目的作者bagder(Daniel Stenberg)在GitHub中预告将于10月11日发布 8.4.0 版本,并公开两个漏洞:CVE-2023-38545和CVE-2023-38546。其中 CVE-202…

    2023年10月10日
    0
  • 黑客利用Salesforce 0day漏洞在Facebook进行网络钓鱼攻击

    黑客利用了Salesforce电子邮件服务和SMTP服务器中的一个 0day 漏洞,发起了一场针对高价值Facebook账户的精密钓鱼攻击。 攻击者利用一个被称为“PhishForce”的漏洞,绕过了Salesforce的发件人验证保护措施,以及Facebook网络游戏平台中的一些特殊性,大量发送钓鱼邮件。 使用像Salesforce这样有信誉的电子邮件网关…

    2023年8月10日
    0
  • 剖析美国政府视角下的ICT供应链安全

    2018 年 11 月 15 日,美国国土安全部(DHS)宣布成立了信息和通信技术 (ICT) 供应链风险管理(SCRM)工作组,这个工作组是由美国多个政府部门、IT行业企业代表及通信行业企业代表联合成立的。该组织对外宣传的目标是识别和管理全球 ICT 供应链的风险。 之后该组织非常活跃,2024 年 2 月 6 日,该组织刚刚宣布将工作组延长两年。我们翻阅…

    2024年3月25日
    0
  • 双榜收录,覆盖5大细分赛道,墨菲安全入选安全牛两大行业全景图

    近日,国内网络安全领域专业媒体与产业智库安全牛正式发布 《中国网络安全行业全景图(第十三版)》与《AI+网络安全全景图(2026版)》。 本次全景图调研经过分析师多轮人工核验、复核与 AI 辅助统计分析相结合的方式完成,覆盖网络安全 17 个一级大类、122 个二级细分赛道。 凭借在传统网络安全领域的产品能力,以及在前沿 AI 安全领域的创新实力,…

    2026年8月18日
    0
  • 首起针对国内金融企业的开源组件投毒攻击事件

    简述 2023年8月9日,墨菲监控到用户名为 snugglejack_org (邮件地址:SnuggleBearrxx@hotmail.com)的用户发布到 NPM 仓库中的 ws-paso-jssdk 组件包具有发向 https://ql.rustdesk[.]net 的可疑流量,经过确认该组件包携带远控脚本,从攻击者可控的 C2 服务器接收并执行系统命令…

    2023年8月18日
    0