

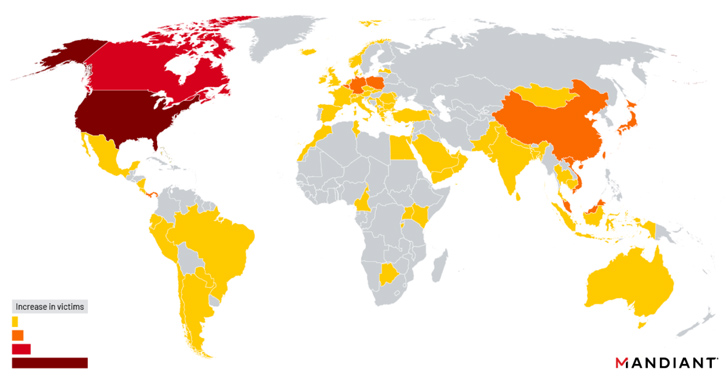
Thehackernews 发文称一名涉嫌与中国有关的黑客组织利用最近披露的巴拉克达网络电子邮件安全网关(ESG)设备的零日漏洞,作为一项全球间谍活动的一部分,入侵了政府、军事、国防和航空航天、高科技行业以及电信领域。
追踪该活动的Mandiant公司将威胁行为称为“UNC4841”,并描述该威胁行为者“对防御措施高度敏感”,并能够主动调整其作案方式以保持对目标的持续访问。
Google旗下的威胁情报公司在今天发布的一份新的技术报告中表示:“UNC4841部署了新的、独特的恶意软件,旨在在补丁发布之前或巴拉克达提供修复指南后的短时间内,保持对一小部分高优先级目标的存在。”
被确认受影响的组织中有近三分之一是政府机构。有趣的是,最早的一些受损设备疑似位于国内部分地区。
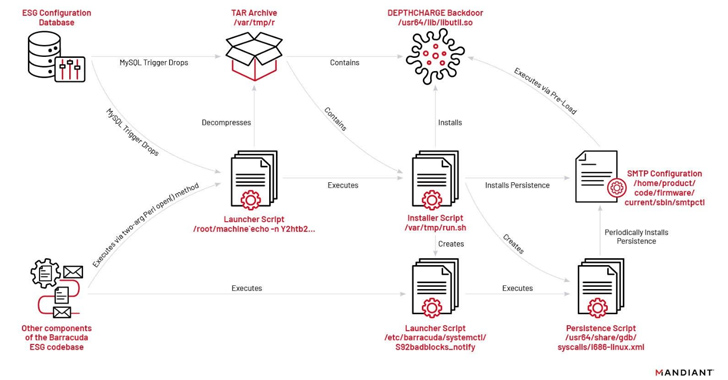
这些攻击利用CVE-2023-2868漏洞来部署恶意软件并进行后续利用活动。在某些情况下,入侵行为还会导致部署其他恶意软件,例如SUBMARINE(又称DEPTHCHARGE),以应对修复措施并保持持久性。
对该行动的进一步分析揭示了一个“明显的活动下降,从2023年1月20日到1月22日左右”,与国内农历新年的开始相吻合,随后出现两次激增,一次是在2023年5月23日巴拉克达发布公告之后,另一次是在2023年6月初。
据称,后者涉及攻击者“通过部署新的恶意软件家族SKIPJACK、DEPTHCHARGE和FOXTROT/FOXGLOVE,试图维持对受损环境的访问”。
SKIPJACK是一种被动植入程序,它在解码和运行特定传入电子邮件头和主题之前注册监听器。而DEPTHCHARGE则是通过使用LD_PRELOAD环境变量预加载到Barracuda SMTP(BSMTP)守护程序中,并检索加密的命令以进行执行。
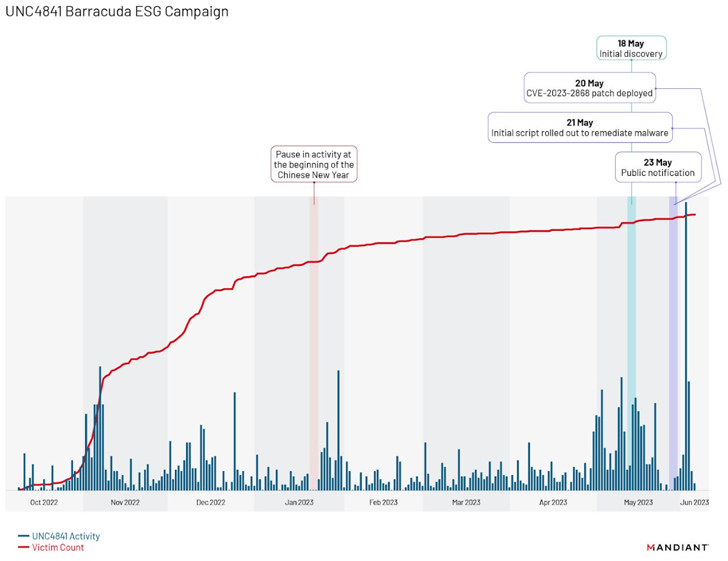
DEPTHCHARGE最早的使用可以追溯到2023年5月30日,仅仅是在巴拉克达公开披露漏洞几天后。曼迪亚表示,他们观察到这种恶意软件迅速部署到一部分目标上,这表明攻击者做了高度的准备,并试图在高价值环境中持久存在。
公司解释道:“这也表明,尽管这次行动覆盖全球,但它并非机会主义,UNC4841有足够的规划和资金来预见和应对可能干扰他们对目标网络访问的突发情况。”
据估计,大约有2.64%的受感染设备中被DEPTHCHARGE感染。受害者包括美国和外国政府机构,以及高科技和信息技术提供商。
第三种恶意软件株系是FOXTROT,也是有选择性地传送给目标的。它是一个使用C++编写的植入程序,通过名为FOXGLOVE的基于C的程序来启动。它通过TCP进行通信,并具有捕获按键、运行shell命令、传输文件和设置反向shell等功能。
此外,FOXTROT与一个名为Reptile的开源rootkit有一些重叠之处。其中还包括与Fortinet FortiOS操作系统中一个中等严重性安全漏洞的零日利用相关的威胁行为者UNC3886。
曼迪安特指出:“FOXTROT和FOXGLOVE还有一个显著之处,就是它们是UNC4841使用的唯一一种并非专门针对Barracuda ESGs设计的恶意软件家族。根据其功能,FOXTROT很可能也被用于部署到网络中的其他基于Linux的设备上,以实现横向移动和凭证窃取。”
FOXGLOVE和FOXTROT之所以与众不同的另一个方面是,它们是UNC4841使用的所有恶意软件家族中部署最有选择性的,专门用于针对政府或与政府相关的组织。
还检测到对手集体在有限数量的受害者环境中进行内部侦察和随后的横向移动行动。其中有一个案例涉及利用Microsoft Outlook Web Access(OWA)尝试登录组织内用户的邮箱。
作为远程访问的另一种形式,这个高级持续性威胁(APT)行为者在先前受影响的设备中的/etc/passwd文件中创建了包含四个随机生成字符的账户,大约占受影响设备的百分之五。