CuteBoi:超过 1200 个 NPM 包加入挖矿逻辑

CuteBoi:超过 1200 个 NPM 包加入挖矿逻辑

事件简述

近日,checkmarx研究人员公开了一起涉及众多包的NPM软件供应链攻击事件。事件最早可以追溯到 2021年12月,攻击者投放了1200多个包含混淆加密的恶意 NPM ,这些包拥有相同的挖矿脚本(eazyminer),该脚本的目的是利用如 Database和 Web 等所在服务器的机器闲置资源进行挖矿。

攻击事件分析

攻击手法

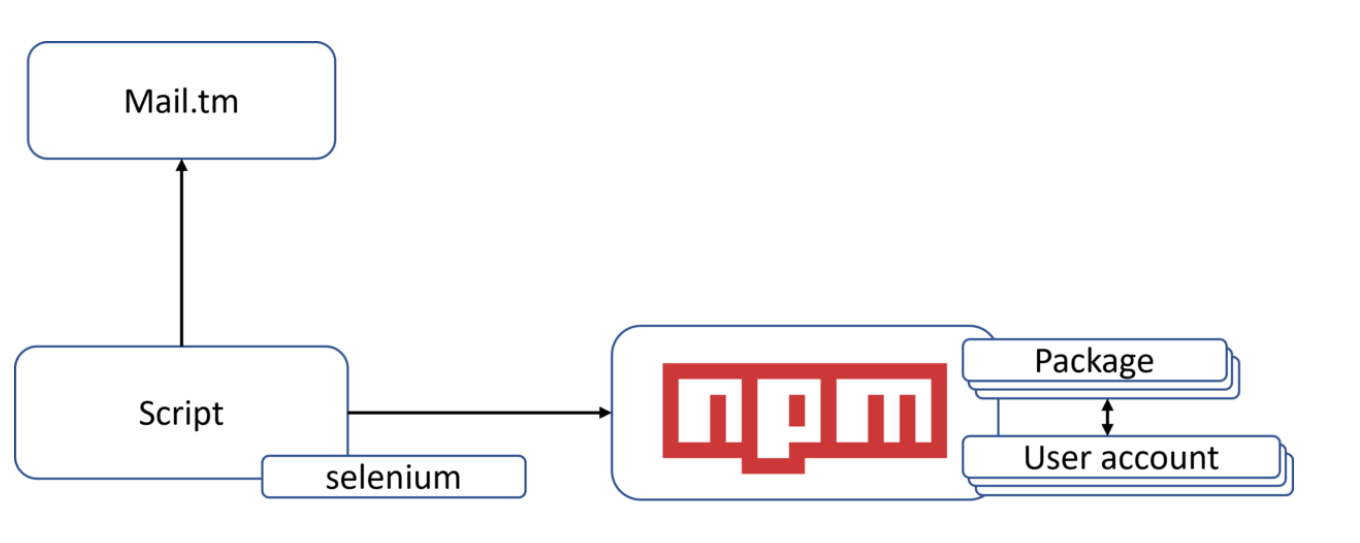
CuteBoi 主要依赖mail.tm提供的一次性电子邮件服务和免费的邮件获取 API ,攻击者可以通过该API在发布包时绕过双因子验证(2FA),创建大量用户账号。
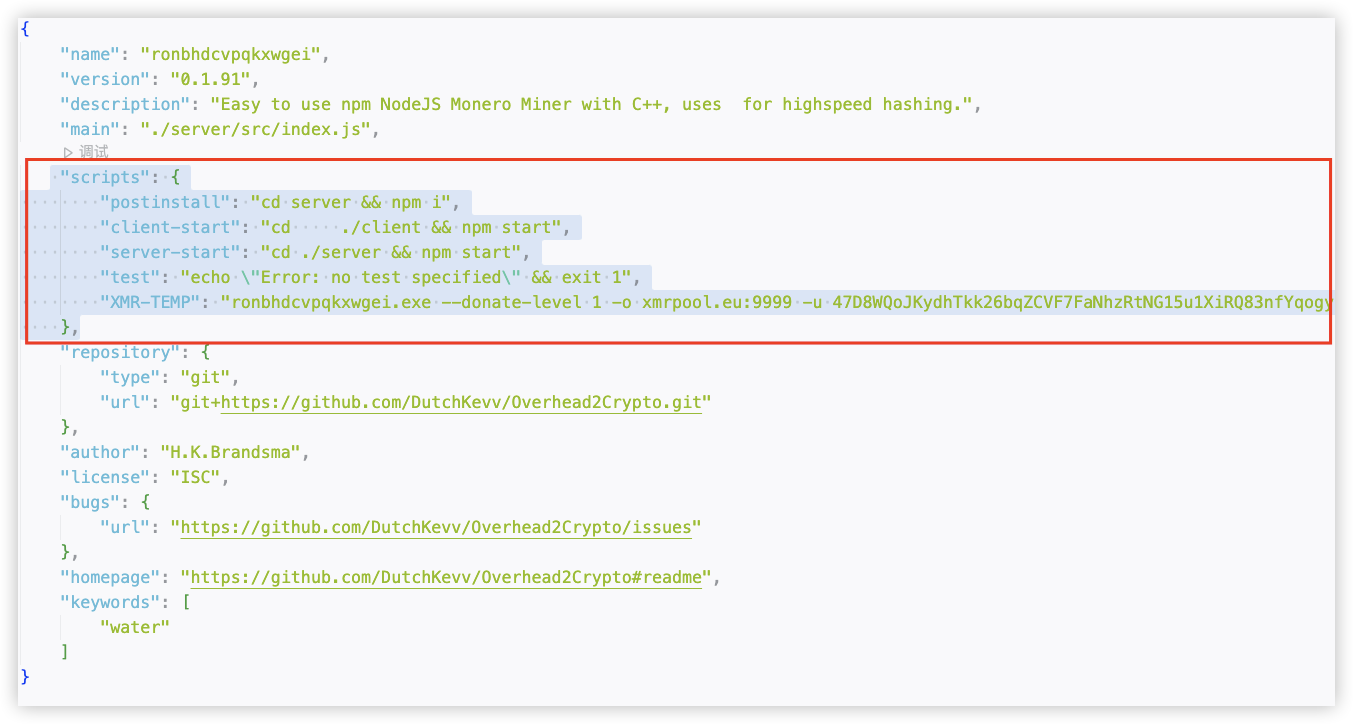
CuteBoi:超过 1200 个 NPM 包加入挖矿逻辑

(恶意包中的eazyminer调用代码片段)

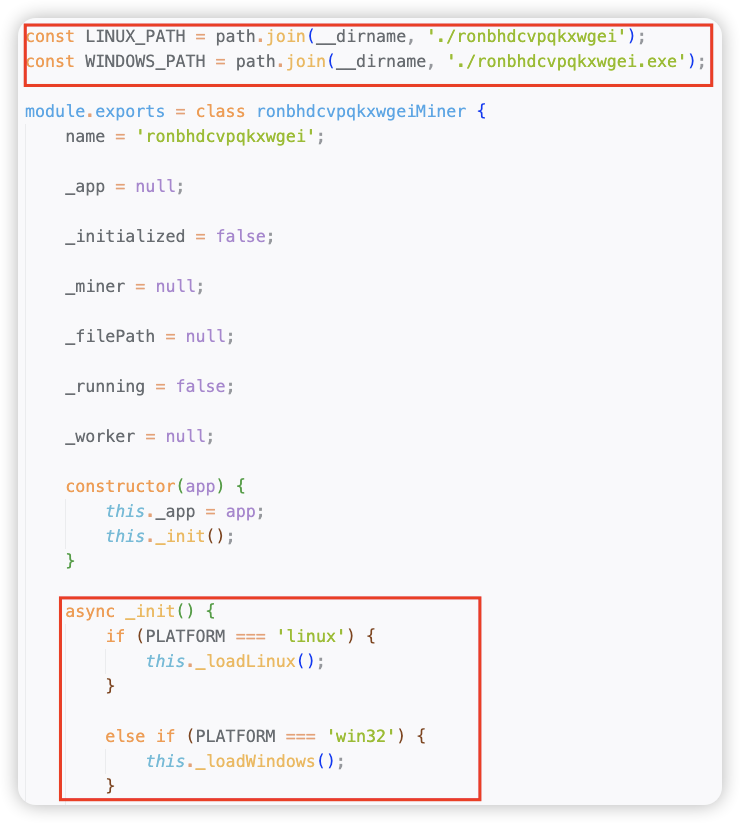
包中分别包含Linux和Windows中的可执行文件ronbhdcvpqkxwget和ronbhdcvpqkxwget.exe。

CuteBoi:超过 1200 个 NPM 包加入挖矿逻辑

(目录中的挖矿程序)

在判断操作系统环境信息后进行调用。

CuteBoi:超过 1200 个 NPM 包加入挖矿逻辑

(判断环境信息)

攻击影响

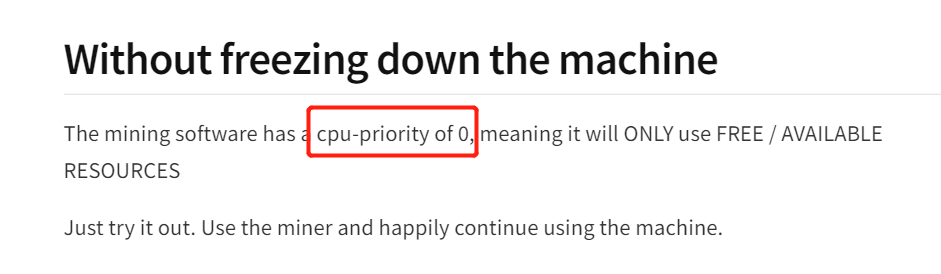
如果开发者安装了这些包,则会在被调用时挖掘Monero币。由于eazyminer的作者在源代码中设置了cpu优先级(eazyminer)为0,因此挖矿进程不会抢占其他进程的已有资源,不容易被察觉。开发者在检查时认为服务器处于正常运行的状态,但挖矿包很有可能在后台偷偷执行。
CuteBoi:超过 1200 个 NPM 包加入挖矿逻辑

(eazyminer原作者的声明)

本周OSCS社区监测到至少3起以上的投毒挖矿事件,建议开发者及时关注。

参考链接

  1. https://checkmarx.com/blog/cuteboi-detected-preparing-a-large-scale-crypto-mining-campaign-on-npm-users/
  2. checkmarx研究人员公开了恶意软件包的列表,恶意包存放地址:https://cuteboi.info/
赞 (0)
上一篇 2023年8月9日 下午5:58
下一篇 2023年8月9日 下午6:22

相关推荐

  • 差点引爆全球的核弹,深度分析XZ-Utils供应链后门投毒事件

    处心积虑的投毒者蛰伏三年多,精心选择对象,通过复杂的攻击手法、专业的技战术,一步步支起一张大网,企图掌控全球主流linux发行版,一旦成功他将可以随意侵入全球绝大多数的服务器,这将是足以引爆全球的核弹危机。所幸由于复杂度过高以及投毒者的疏忽,事件被及早发现,没有造成过大的现实危害。但此次事件再次凸显出开源软件生态的脆弱性,本次事件仍可能只是冰山下的一角。墨菲…

    2024年4月1日
    0
  • 开源无国界?vue-cli、node-ipc被投毒事件分析

    简述 近日我们监测到Vue.js生态中的vue-cli包遭遇供应链投毒,而被投毒的node-ipc包在npm上每周下载量超百万,影响非常广泛。 被投毒的情况如下: (问题组件每周下载量截图) 事件时间线 3月7号 开发者RIAEvangelist在node-ipc包中添加名为ssl-geospec.js的恶意JS文件,将node-ipc的版本号更新为10.1…

    2023年8月9日
    0
  • 小心恶意NPM包让你成为51Pwn的肉鸡

    10月31日,墨菲安全实验室监测到名为hktalent的开发者在NPM中央仓库发布了aliyundrive、spring-projects 等15个NPM投毒包,组件包通过混淆进行反检测,开发者难以发现隐藏的恶意代码。 其中 aliyundrive 组件包仿冒了阿里云盘名称,国内用户开发者在使用阿里云盘过程中有可能中招。 当用户安装时会窃取用户的操作系统、网…

    2023年11月1日
    0
  • 投毒者对 PyPi 上的开源组件开发者下手了

    简述 OSCS 近期监测到 PyPi 官方发布公告称有攻击者针对 PyPi 上的开源组件开发者进行钓鱼,试图窃取 PyPi 贡献者的凭据。本次攻击是通过贼喊捉贼的假装PyPi官方给恶意包发邮箱进行钓鱼,开发者可以通过开启2FA认证防止被攻击者窃取凭据后更改项目。 钓鱼事件 通过钓鱼邮件获取 PyPi 贡献者的凭据 根据PyPi官方发布的公告得知: PyPi …

    2023年8月9日
    0
  • OSCS发现PyPI官方仓库遭遇150+恶意包疯狂投毒

    一、事件简述 2022 年 06 月 23 日,OSCS 开源安全社区监测发现 PyPI 官方仓库被攻击者上传了agoric-sdk,datashare,datadog-agent等150+个恶意钓鱼包,OSCS官方提醒广大开发者关注。 PyPI 是 Python 的包管理工具,提供了对第三方 Python 包的查找、下载、安装、卸载等功能。攻击者mega7…

    2023年8月9日
    0