漏洞描述
12月4日,React 与 Next.js 官方披露了两个与 React Server Components(RSC)相关的远程代码执行严重漏洞:CVE-2025-55182(React) 与 CVE-2025-66478(Next.js),其根因都是由于react-server-dom系列的三个实验性对Flight协议的反序列化实现不当,这些组件用于处理Flight协议到dom的转换:
- react-server-dom-webpack
- react-server-dom-turbopack
- react-server-dom-parcel
漏洞影响
从当前实际使用情况来看,影响范围有限,其原因是:
- 漏洞仅影响近一年发布的应用,漏洞最早受影响版本19.0 rc版于2024年5月发布,正式版发布于2024年12月,而19.0之前的更早版本不受影响;
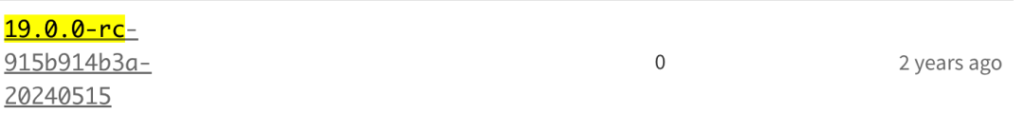

(react-server-dom-webpack版本发布时间)
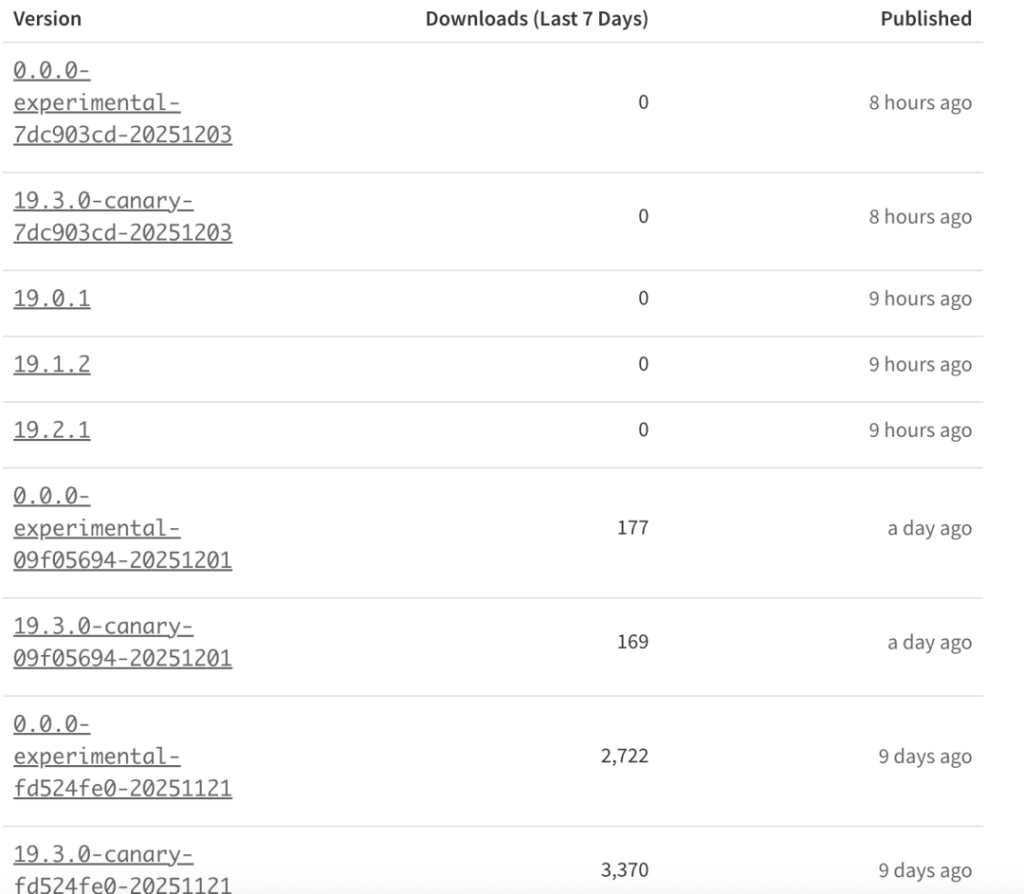
2. 这3个组件的实际使用量在npm生态中不大,这3个组件官方声明都是实验性阶段的React Flight协议binding组件。其中react-server-dom-webpack受影响版本最近一周在NPM仓库下载量约15万、react-server-dom-turbopack每周下载量3万、react-server-dom-parcel 每周下载量不到3千。
3. 从国内企业级应用的开发生态来看,绝大多数前端应用仍然采用“前后端分离”架构(React SPA + 后端 API),这种模式不会启用 React Server Components(RSC),next.js未广泛使用,因此整体受影响面相对有限。
排查处置建议
当前墨菲安全SCA及漏洞情报产品已支持此漏洞排查,建议企业首先可基于当前已经披露的受影响版本范围排查:
react-server-dom-parcel
仓库类型npm受影响的版本[19.2.0,19.2.1)最小修复版本19.2.1
仓库类型npm受影响的版本[19.1.0,19.1.2)最小修复版本19.1.2
仓库类型npm受影响的版本[19.0,19.0.1)最小修复版本19.0.1
react-server-dom-turbopack
仓库类型npm受影响的版本[19.2.0,19.2.1)最小修复版本19.2.1
仓库类型npm受影响的版本[19.1.0,19.1.2)最小修复版本19.1.2
仓库类型npm受影响的版本[19.0,19.0.1)最小修复版本19.0.1
react-server-dom-webpack
仓库类型npm受影响的版本[19.0,19.0.1)最小修复版本19.0.1
仓库类型npm受影响的版本[19.2.0,19.2.1)最小修复版本19.2.1
仓库类型npm受影响的版本[19.1.0,19.1.2)最小修复版本19.1.2
next
仓库类型npm受影响的版本[15.1.1-canary.0,15.1.9)最小修复版本15.1.9
仓库类型npm受影响的版本[14.3.0-canary.77,15.0.5)最小修复版本15.0.5
仓库类型npm受影响的版本[15.5.1-canary.0,15.5.7)最小修复版本15.5.7
仓库类型npm受影响的版本[15.2.0-canary.0,15.2.6)最小修复版本15.2.6
仓库类型npm受影响的版本[15.3.0-canary.0,15.3.6)最小修复版本15.3.6
仓库类型npm受影响的版本[15.4.0-canary.0,15.4.8)最小修复版本15.4.8
仓库类型npm受影响的版本[16.0.0-canary.0,16.0.7)最小修复版本16.0.7
如果组件通过npm引入react-server-dom-webpack作为依赖,通过检查package-lock.json文件可以排查。但存在类似next.js这样将打包后的react-server-dom-webpack文件直接放到源代码目录的情况,会存在于应用./node_modules/next/dist/compiled/react-server-dom-webpack路径中,针对此类嵌入的场景我们也在梳理其影响范围,同时建议结合判断文件目录是否存在于主机中等多种方式排查。
参考链接
https://www.oscs1024.com/hd/MPS-qgo0-ypd9
https://www.oscs1024.com/hd/MPS-qbkj-1z9n
https://www.wiz.io/blog/critical-vulnerability-in-react-cve-2025-55182
https://github.com/advisories/GHSA-fv66-9v8q-g76r
https://vercel.com/changelog/cve-2025-55182
联系我们
需要排查协助或了解更多相关信息,可联系我们: