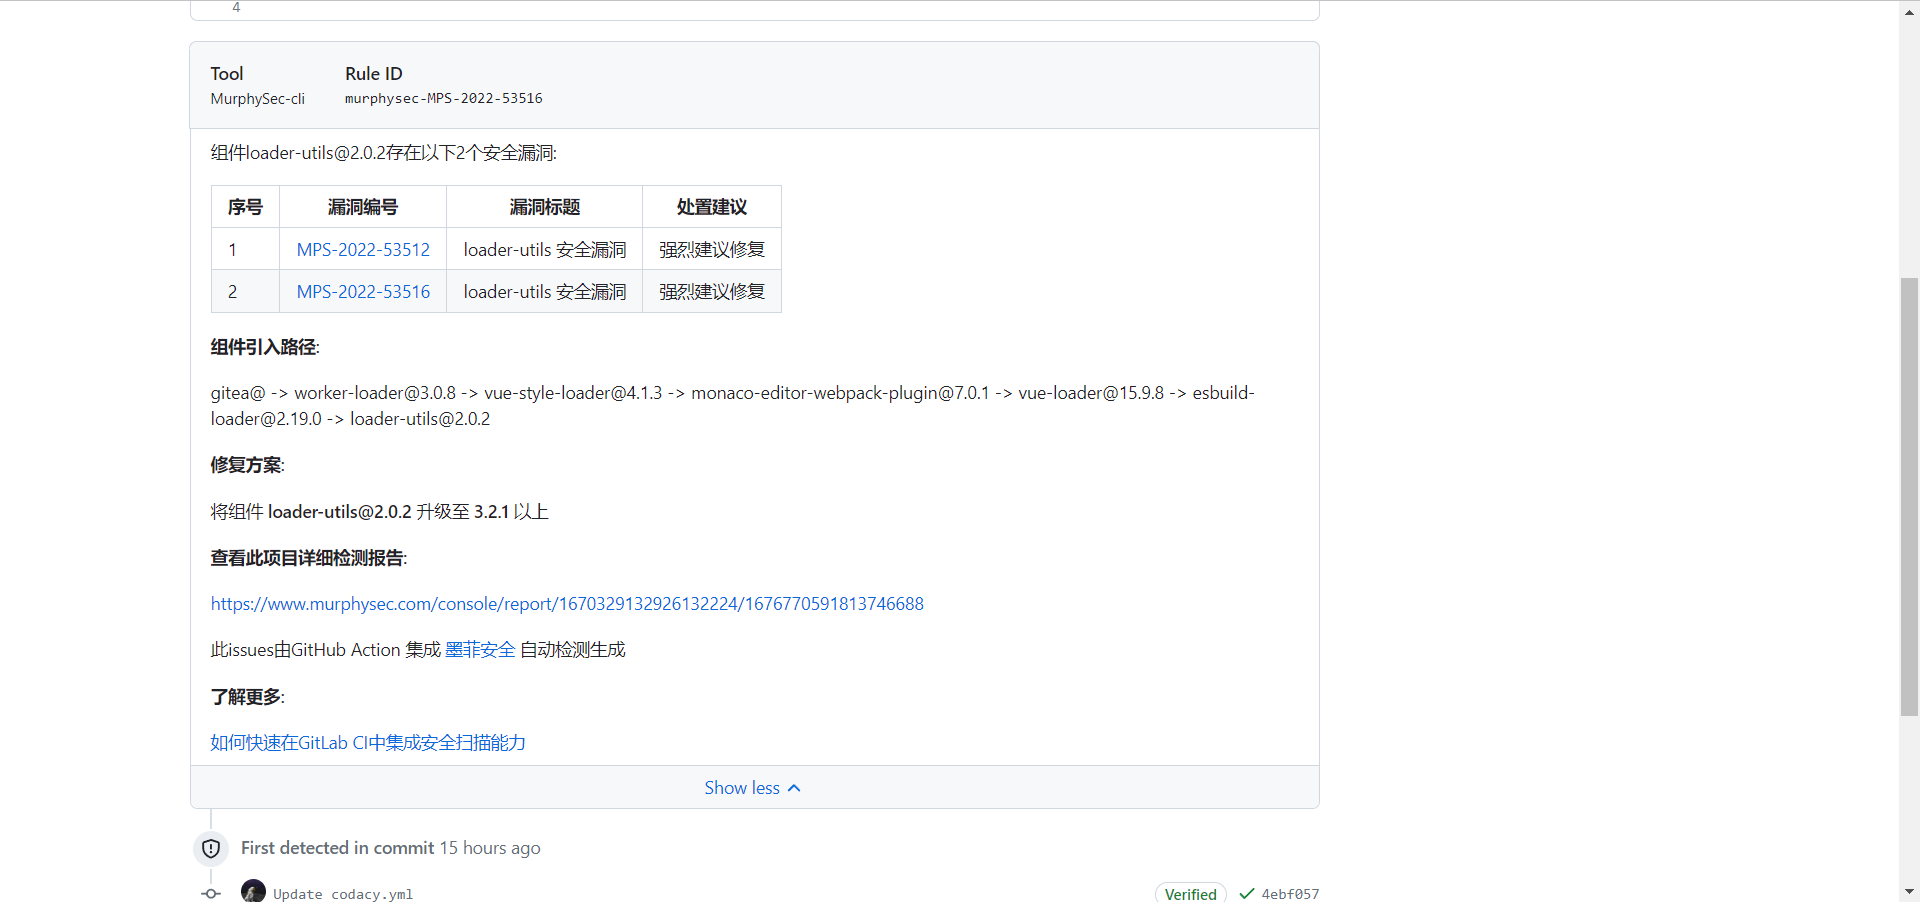
将MurphySec代码安全检测工具集成到GitHub action中,可对每一次代码更新实时进行安全漏洞检测,并快速修复这些安全漏洞。
如果您使用过GitHub Actions 请直接按照第3步开始操作
效果图

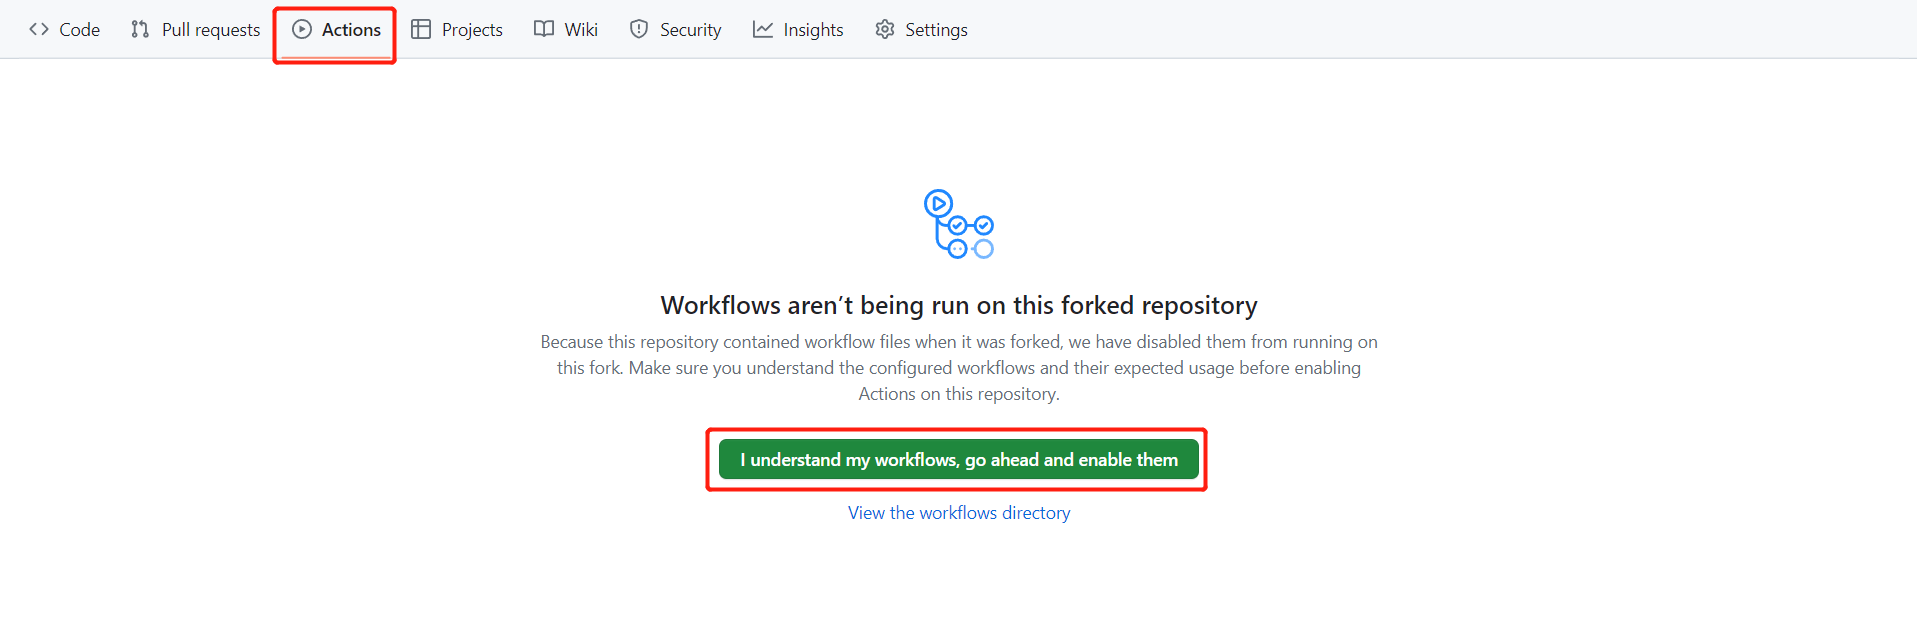
未开启请点击Actions启用GitHub Actions
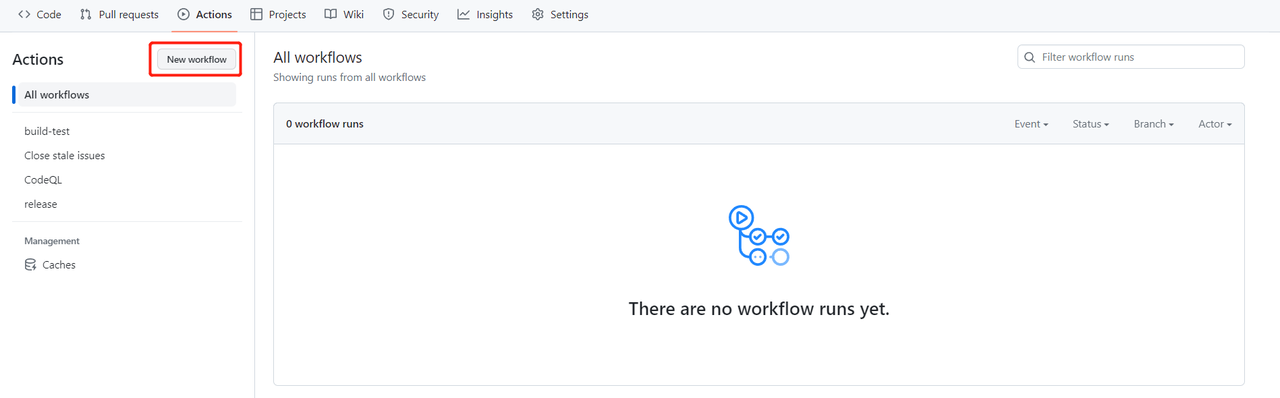
如展示如下图所示表示项目已开启Actions
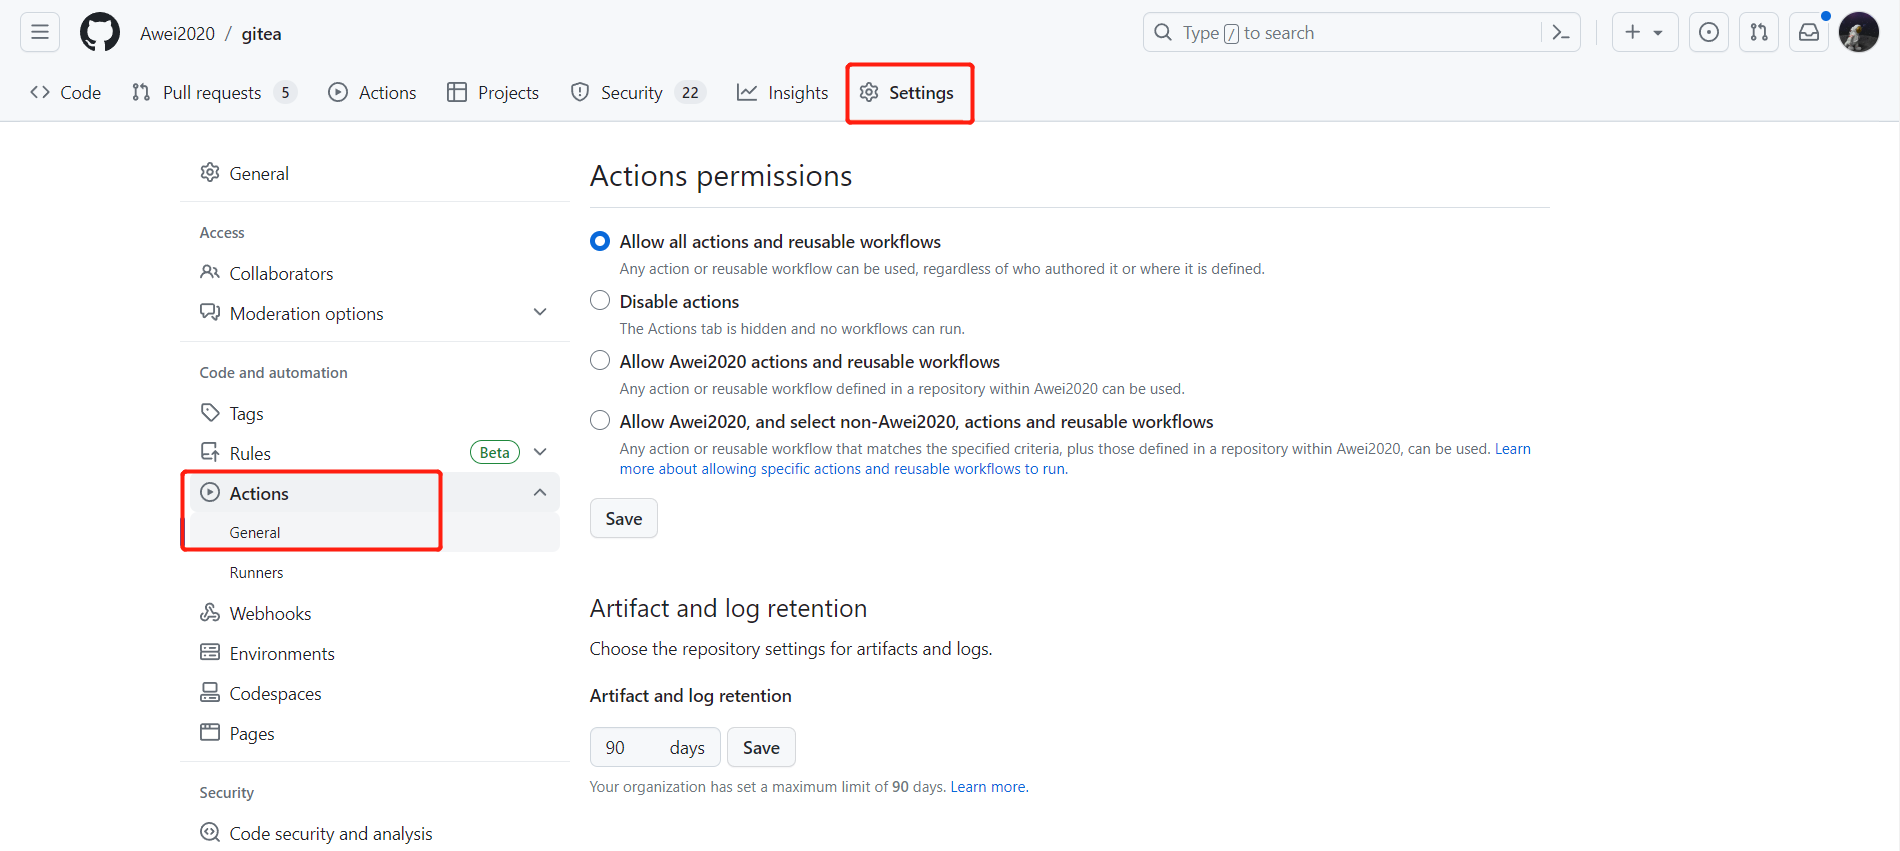
进入项目页面配置Action权限
点击settings–>Actions–>General–>
勾选Read and write permissions
最下方勾选Allow GitHub Actions to create and approve pull requests

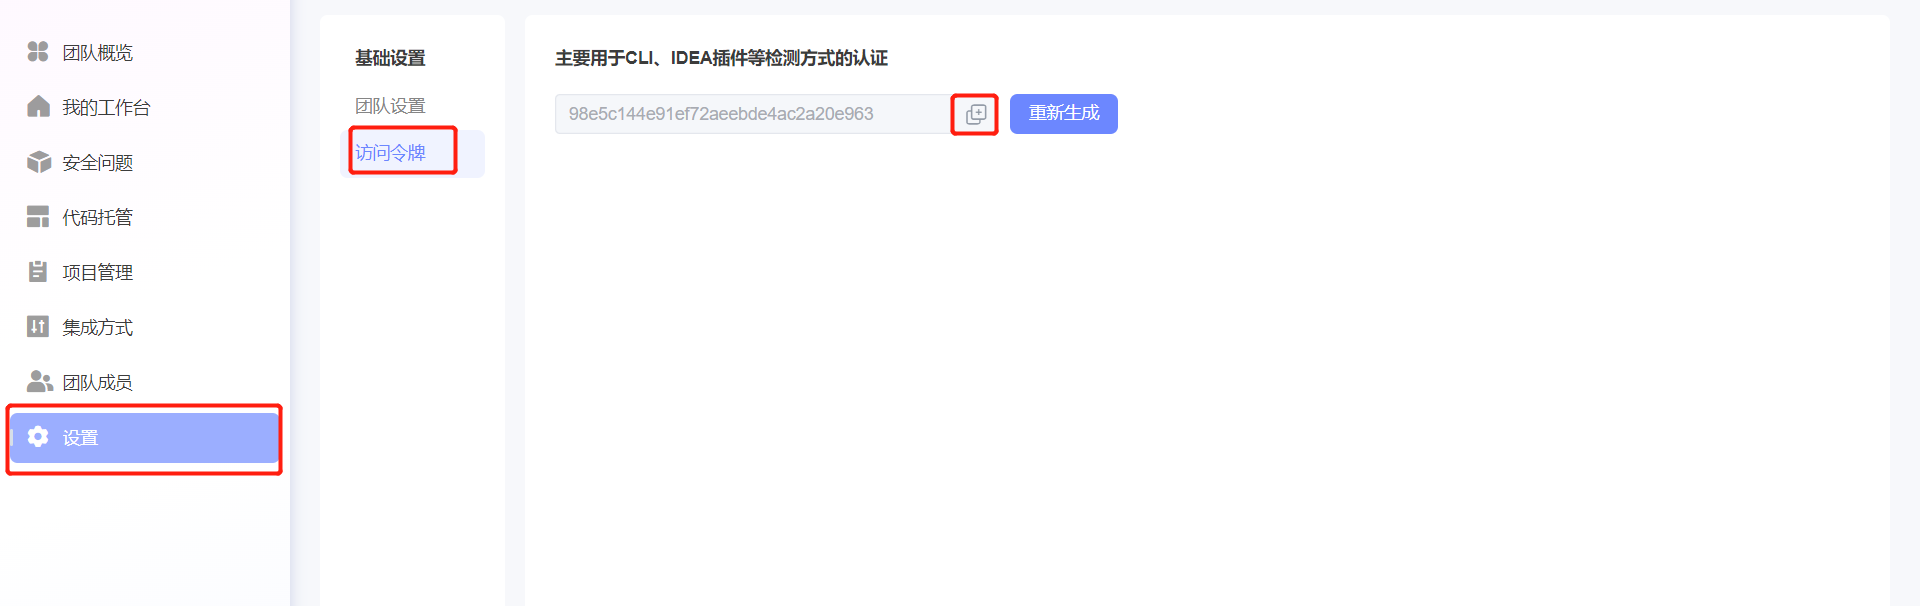
登录murphysec官网获取token
设置–>访问令牌–>点击复制按钮
添加MURPHYSEC_TOKEN
点击仓库settings–>Secrets and variables–>Actons–>New repository secret
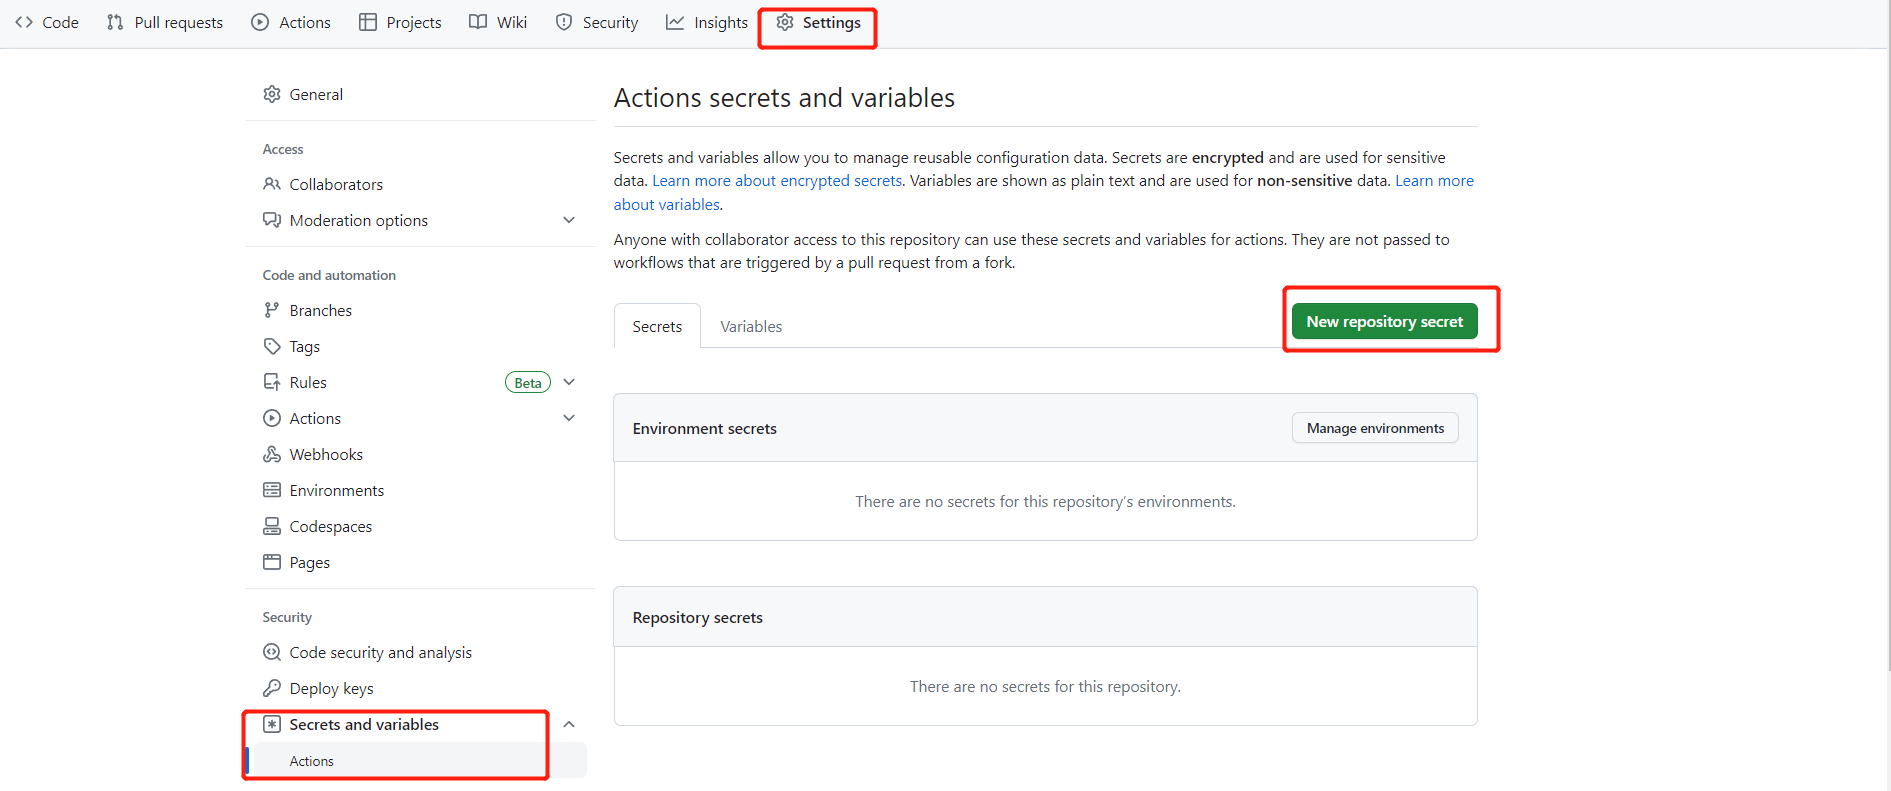
创建变量name:MURPHYSEC_TOKEN secrets:murphysec官网复制的TOKEN

创建GitHub Actions
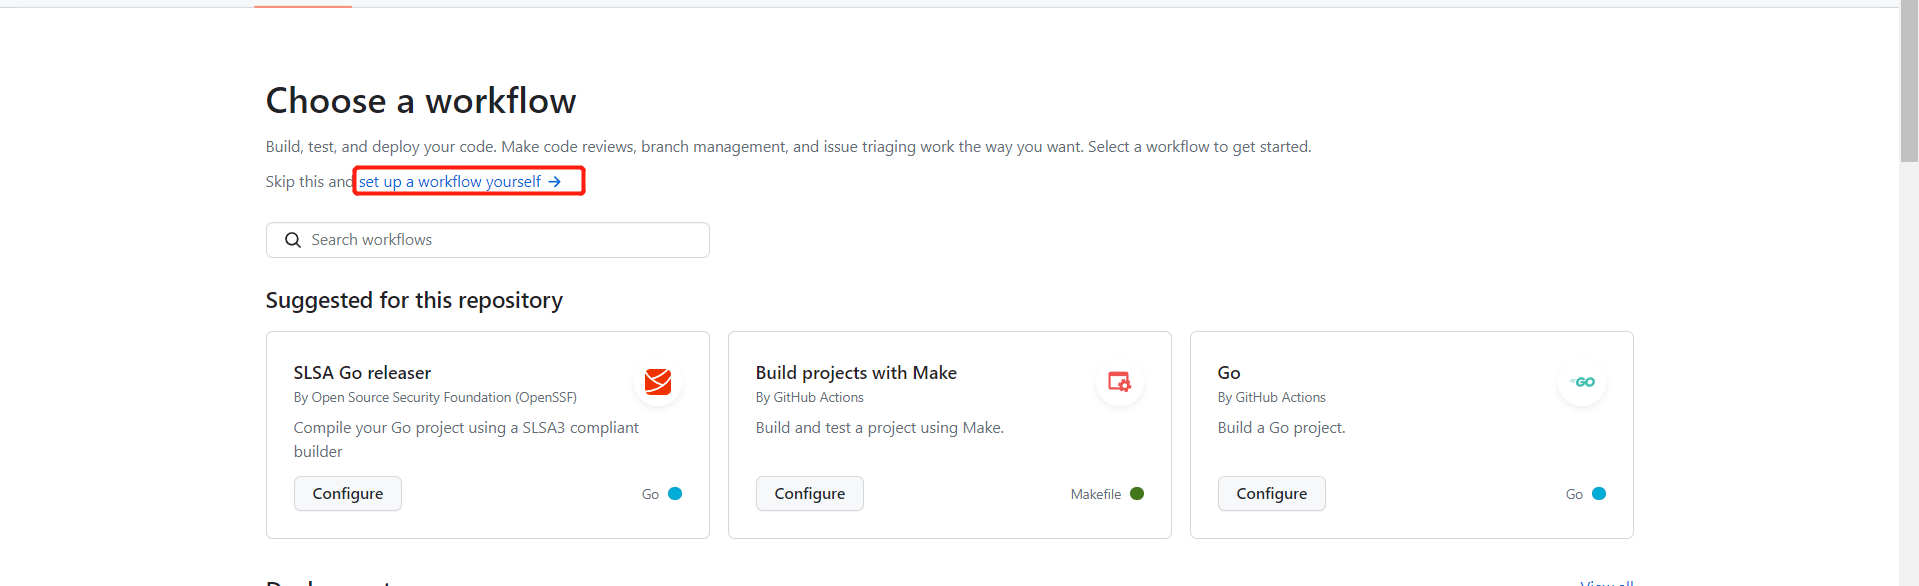
点击项目Actions–>New workflows
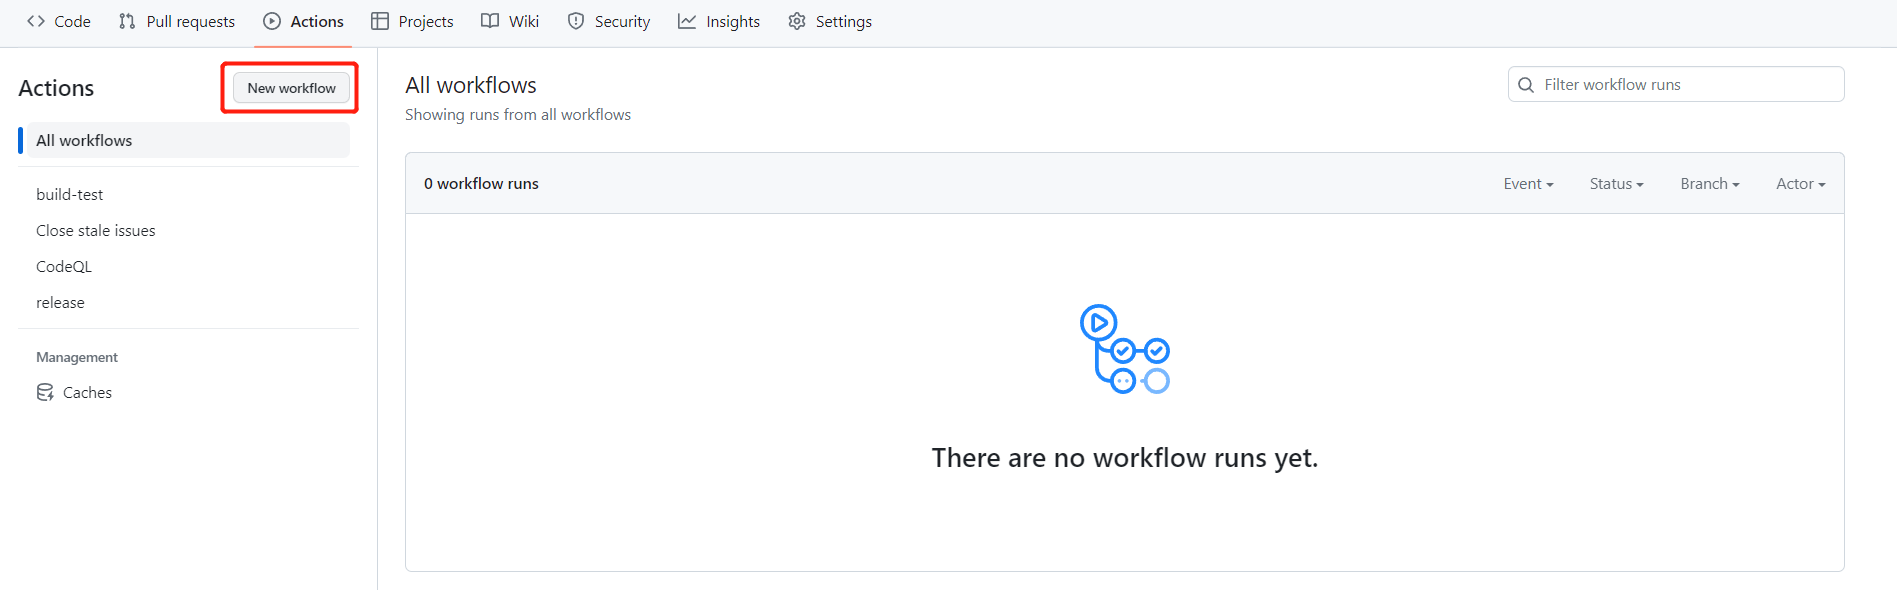
点击set up a workflow yourself
添加ci代码并提交

GitHub Actions代码
branches:对应的分支,需要自行修改需要执行检测的分支名称
name: "MurphySec code scan"
on:
  push:
    branches:
      - master
jobs:
  build:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout_Actions
        uses: actions/checkout@v3
      - name: Install MurphySec code scan cli
        run: |
          wget -q https://s.murphysec.com/release/install.sh -O - | /bin/bash
      - name: Code scan
        run: murphysec  scan . --token ${{ secrets.MURPHYSEC_TOKEN }} --json >scan_results.json
      - name: Format data
        run: |
          wget https://s.murphysec.com/github_actions_format.py
          python3 github_actions_format.py
      - name: Check if file exists
        run: |
          if [ -f "results.sarif" ]; then
            echo "file_exists=true" >> $GITHUB_ENV
          else
            echo "file_exists=false" >> $GITHUB_ENV
          fi
      - name: Upload SARIF file
        if: env.file_exists == 'true'
        uses: github/codeql-action/upload-sarif@v2
        with:
          sarif_file: results.sarif
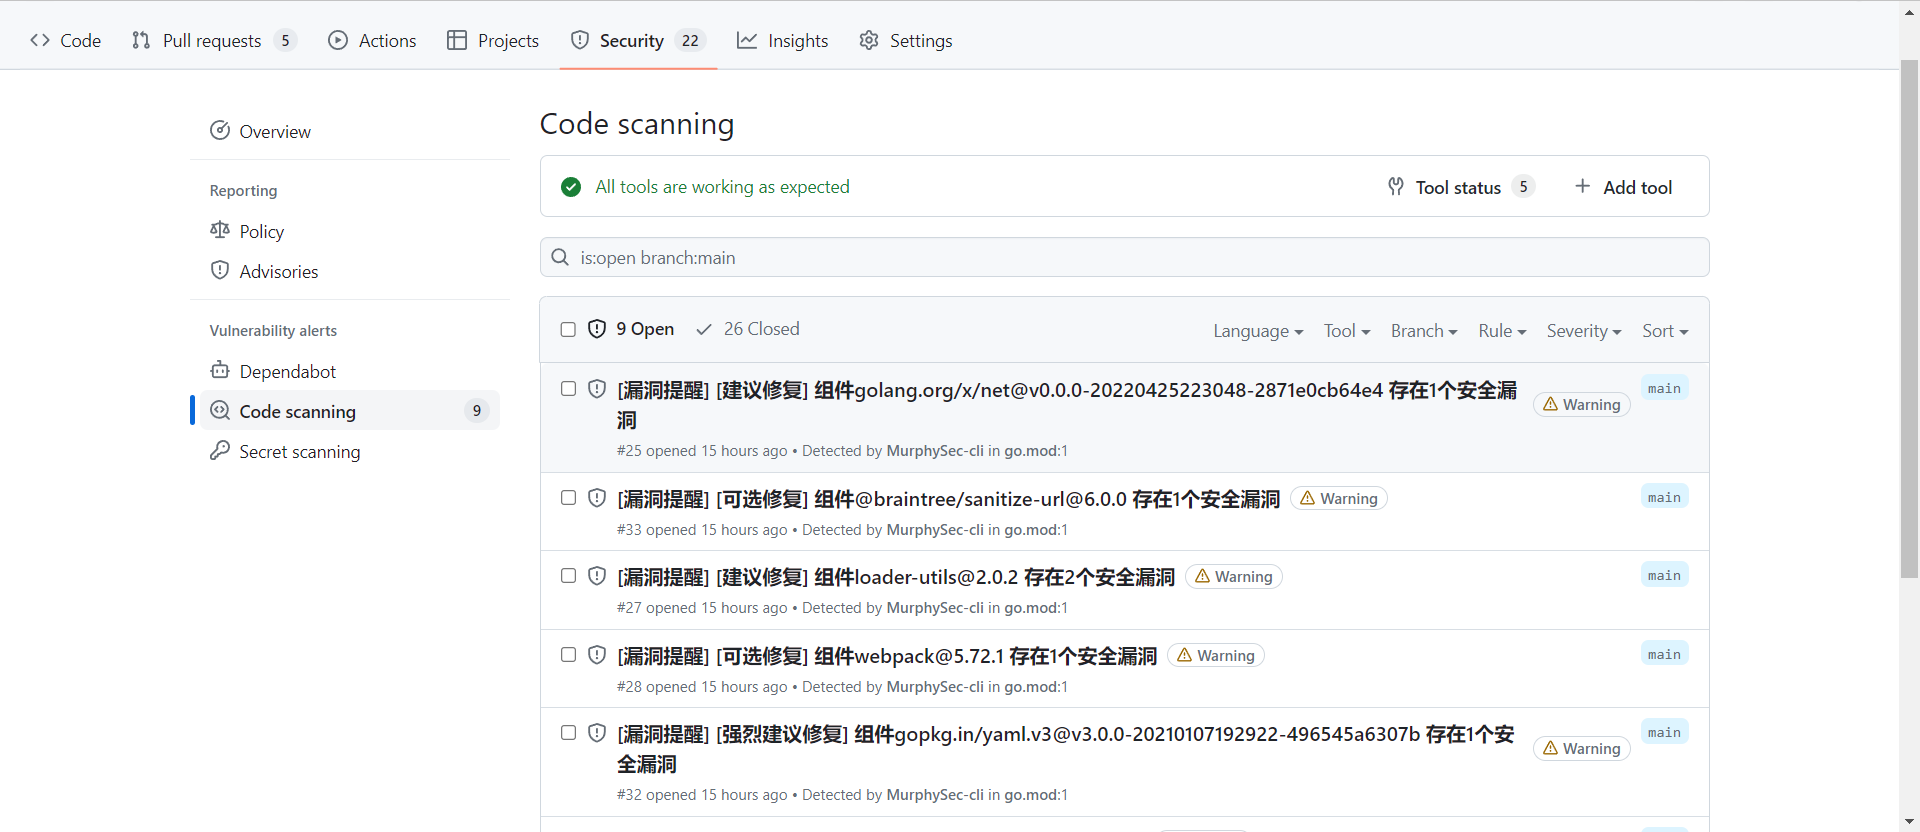
查看代码检测结果
进入项目页面–>Security–>Code scanning
当前页面展示了所有风险组件的漏洞概览

点击要查看的漏洞标题可以进入详细信息页面,之后点击Show more查看详细信息
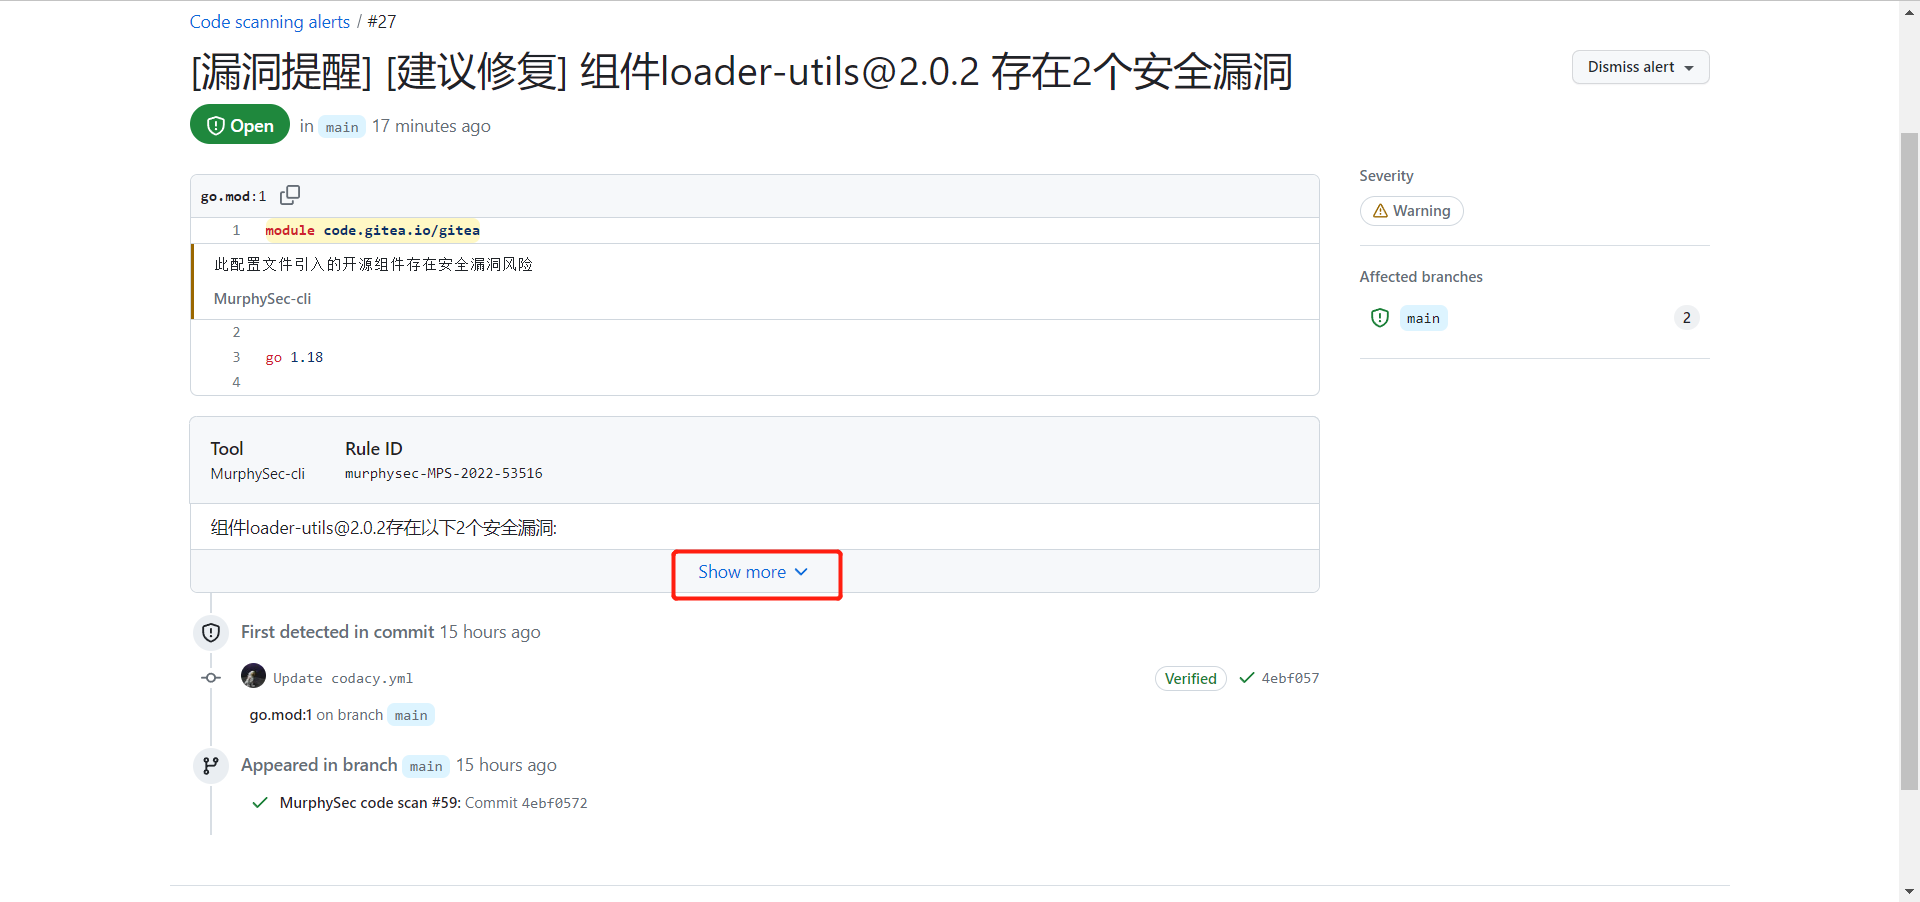
详细信息包含了漏洞的编号,处置建议,引入路径以及修复方案
点击项目检测报告下方链接可以跳转到murphysec官网查看更详细的漏洞信息